
Tech & Gaming

Fuite du code source de Claude Code : vos conversations n'étaient pas exposées, vos secrets peut-être
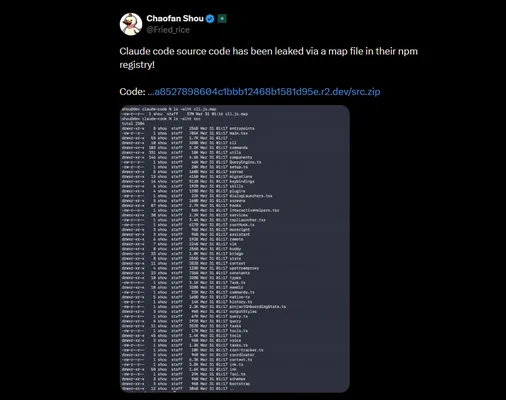
Le 31 mars 2026, la version 2.1.88 du paquet npm @anthropic-ai/claude-code a exposé le code source TypeScript de Claude Code, pas les conversations des utilisateurs. Ce qui a fuité est le client en ligne de commande, pas l'application web claude.ai, les modèles ou les serveurs d'Anthropic. Anthropic a qualifié l'incident d'erreur d'empaquetage sans données client ni identifiants concernés. Des secrets peuvent toutefois fuiter par une autre voie, via des commandes shell approuvées puis commitées sur GitHub.