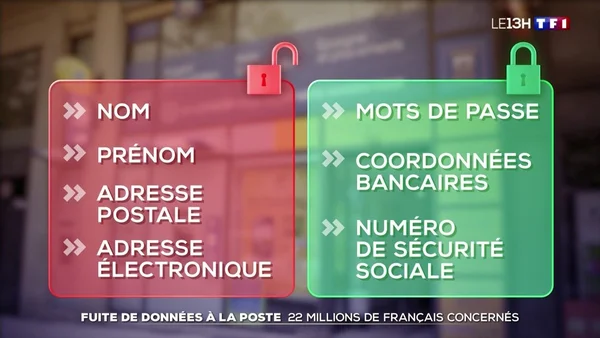

En une seule semaine de novembre 2026, la France a encaissé trois incidents distincts. Le 12 novembre, le site de 1001RDV, plateforme de prise de rendez-vous médicaux éditée par Logicielnet, était défiguré par des pirates revendiquant les données de plus de neuf millions de patients ; deux jours plus tard, un cybercriminel utilisant le nom de Chimera mettait en vente 23,3 millions de lignes attribuées au même éditeur. Le 13, un pirate remettait en circulation une base attribuée au centre hospitalier d'Armentières, 261 948 enregistrements, présentée comme déjà divulguée en février 2024. Le 14 novembre, Maileva, filiale de Docaposte (groupe La Poste), reconnaissait le vol des données d'identification de plus de 22 millions de personnes.

À quoi s'ajoutent, en amont, l'affaire Cegedim au printemps - 11 à 15 millions de personnes concernées selon la presse spécialisée - et, le 3 septembre 2026, la sanction de la CNIL contre l'Hôpital Privé de la Loire : 500 000 euros.
La question "qui est responsable ?" a une réponse juridique précise, mais ce n'est pas celle que le sens commun désigne.
Le responsable, c'est celui qui reçoit la facture
Le RGPD ne raisonne pas en termes de faute technique mais de rôle. Le responsable de traitement est celui qui décide pourquoi et comment les données sont traitées : le cabinet médical, l'hôpital, le laboratoire, le bailleur social. L'éditeur de logiciel ou l'hébergeur est un sous-traitant. Il a des obligations propres, mais c'est le responsable de traitement qui répond devant les patients et devant la CNIL.
La décision du 3 septembre 2026 le montre noir sur blanc. Un attaquant s'était introduit dans le dossier patient informatisé (DPI) de l'Hôpital Privé de la Loire à l'été 2025, accédant aux données de 524 867 patients et de 202 246 "tiers de confiance" - ces proches que les patients désignent. Trois manquements à l'article 32 sont retenus : une connexion des utilisateurs externes, médecins libéraux compris, sans VPN ni authentification multifacteur ; une politique d'habilitation qui ignorait la notion d'équipe de soins, si bien qu'un seul identifiant a ouvert l'intégralité des dossiers ; l'absence de détection d'une activité anormale, qui a laissé l'attaquant explorer le système plusieurs jours sans alerte.
Un quatrième manquement, à l'article 34, est indépendant de l'attaque : les 202 246 proches désignés par les patients n'ont jamais été informés.
L'amende est prononcée contre l'hôpital. Pas contre l'éditeur du DPI.
Trois organisations sans lien, le même angle mort
Ce qui frappe, en mettant les dossiers côte à côte, c'est la répétition. À l'Hôpital Privé de la Loire, pas de multifacteur pour les accès distants. Chez Cegedim, la ministre de la Santé Stéphanie Rist a relevé publiquement, après une convocation à Bercy, que l'éditeur n'avait pas déployé d'authentification multifacteur ; les attaquants se sont servis d'identifiants de médecins dérobés. Chez Logicielnet, les échantillons analysés par Cyberattaque.org et Fuites Infos montrent des mots de passe stockés sous forme d'empreintes de 32 caractères hexadécimaux, dont l'algorithme n'a pas été confirmé - autrement dit, une protection dont personne ne sait dire si elle tient.
Cette répétition ne plaide pas pour la négligence individuelle mais pour un défaut systémique : les mesures élémentaires - multifacteur, cloisonnement des accès, journalisation - coûtent peu au regard de ce qu'expose une violation, et restent pourtant absentes des systèmes qui détiennent les données les plus sensibles du pays.
L'éditeur reste largement hors du champ de l'amende
C'est le point le plus contre-intuitif du dossier, et le plus lourd de conséquences.
Quand une fuite survient chez un éditeur, les données exposées appartiennent à des milliers de structures qui, chacune, sont responsables de traitement pour leurs propres patients. Théoriquement, chacune porte donc sa part. Pratiquement, aucune n'a les moyens d'auditer le code qu'elle achète.
Le cas 1001RDV montre à quoi ressemble cette répartition en pratique. Le 12 novembre, Logicielnet reconnaît une intrusion mais la circonscrit à son site vitrine WordPress, présenté comme isolé des applications métier et des bases patients, et affirme que ses investigations n'ont révélé aucun accès non autorisé. Le 14 novembre à 20 h 13, l'annonce de vente s'accompagne de fichiers structurés : patients avec identité, date de naissance et téléphone, rendez-vous dont des téléconsultations, messages de télésecrétariat mentionnant des motifs de soins, comptes utilisateurs, proches, enfants.
Les limites doivent être dites avec la même netteté : les analyses portent sur un millier de lignes environ, les 23,3 millions de lignes revendiquées mélangent des journaux techniques et ne correspondent pas à autant de patients distincts, aucun numéro de sécurité sociale n'a été retrouvé dans les 114 fiches patients examinées alors que le pirate en revendique 16 020, et rien n'établit que la faille WordPress soit la voie d'accès - les fichiers peuvent venir d'un export ancien ou d'une sauvegarde.
Reste que la réponse initiale de l'éditeur portait sur son périmètre technique, pas sur le risque encouru par les patients. Le décalage entre les deux est le vrai problème.
La pression, dans l'affaire Cegedim, est d'ailleurs venue du gouvernement, pas - à ce stade - d'une décision de la CNIL : convocation à Bercy, exigence de renforcement immédiat, mise en conformité accélérée avec NIS 2 et le Cyber Resilience Act. Deux textes européens qui, justement, commencent à faire peser des obligations directes sur les éditeurs. Elles arrivent après.
Maileva, ou la responsabilité utilisée comme paravent
L'incident Maileva mérite une lecture à part, parce qu'il est le plus révélateur.
Intrusion détectée le 23 septembre 2026, services suspendus, CNIL notifiée et plainte déposée dès le 24 - la procédure a été respectée. Mais l'entreprise n'a pas communiqué, et l'a assumé : l'information des personnes concernées et la nature des données dérobées "relèvent des organisations clientes".
Juridiquement, c'est exact : dans la répartition du RGPD, c'est le responsable de traitement qui notifie les personnes. Il n'empêche que l'entité qui détenait les fichiers a choisi de faire porter l'annonce à ses clients - bailleurs sociaux, laboratoires (Inovie AXBIO, BioMedilab), et jusqu'à l'hôpital Foch de Suresnes, via un prestataire de recouvrement médical, Kiwee.care, dont certains courriers contenaient numéros de facture, dates de soins et montants dus.
Le calcul économique est facile à reconstituer : prévenir 22 millions de personnes par courrier représenterait des dizaines de millions d'euros. Déléguer cette obligation à des milliers de clients, dont beaucoup sont de petites structures, ne lui coûte rien - et produit, mécaniquement, du silence. Le parquet de Paris a ouvert une enquête pour atteinte à un système de traitement automatisé de données, confiée à la brigade de lutte contre la cybercriminalité ; aucune interpellation n'était signalée mi-novembre.

La chaîne de responsabilité existe donc réellement. Elle sert aussi, très efficacement, de chaîne de dénégation : l'éditeur renvoie au cabinet, le cabinet renvoie à l'éditeur, l'éditeur invoque des identifiants volés - c'est-à-dire la faute de l'utilisateur.
Ce qu'un patient peut réellement faire
Les droits sont réels, mais ils interviennent après.
Vous pouvez demander l'accès aux données détenues sur vous, en exiger la rectification, demander leur effacement ou la limitation du traitement. En cas de violation susceptible d'engendrer un risque élevé, l'organisme doit informer directement les personnes concernées - c'est précisément l'omission que la CNIL a sanctionnée à l'Hôpital Privé de la Loire. Une plainte auprès de la CNIL est gratuite et se dépose en ligne. La réparation du préjudice peut être demandée devant le juge, individuellement ou dans le cadre de l'action de groupe ouverte en matière de protection des données.
Le réflexe le plus utile reste pratique. Ces informations circulent désormais : un appel ou un SMS évoquant un rendez-vous, une ordonnance ou un examen, avec votre nom et une date exacte, ne prouve pas que votre interlocuteur est légitime. Rappelez le cabinet à un numéro que vous connaissez, jamais à celui qui vous appelle.
Ce que la sanction ne dit pas
La CNIL a prononcé 83 sanctions en 2025, pour un total de 486,8 millions d'euros - un montant dominé par quelques très grosses décisions visant de grandes entreprises. À cette échelle, 500 000 euros contre un hôpital privé, calculés en tenant compte de ses capacités financières, constituent une sanction réelle mais d'un autre ordre de grandeur que le dommage.
Surtout, deux critiques tiennent. D'abord, le délai : attaque à l'été 2025, décision publiée en septembre 2026. L'effet dissuasif arrive une fois l'incident digéré, quand les mesures de sécurité étaient de toute façon en cours de déploiement - la CNIL l'a elle-même noté. Ensuite, l'asymétrie : l'amende tombe sur la structure qui choisit le logiciel mais ne peut pas en vérifier la sécurité, tandis que l'éditeur, qui code la protection pour des milliers de clients d'un coup, n'est principalement exposé que sur le terrain contractuel et pénal, et par des réglementations sectorielles encore jeunes.
Le contre-argument est solide : responsabiliser l'éditeur à la place du soignant reviendrait à déposséder le responsable de traitement de ses données, et à affaiblir le seul acteur qui a une relation directe avec le patient. La certification des hébergeurs de données de santé, obligatoire en vertu de l'article L. 1111-8 du code de la santé publique, répond d'ailleurs à cette logique : substituer à un audit impossible une attestation vérifiable.
Il reste que le partage actuel répartit la faute jusqu'à ce que plus personne ne la porte, et fait reposer la facture sur le maillon le plus petit. Le droit a désigné un nom. Ce n'est presque jamais celui qui a écrit le logiciel.