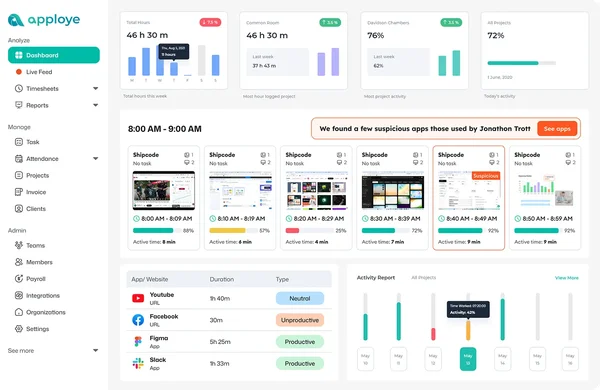

Un audit universitaire publié cette année confirme ce que beaucoup soupçonnaient : les logiciels que des employeurs installent pour compter les clics, les pauses et les heures de connexion ne se contentent pas de rapporter tout ça au service RH. Ils en envoient aussi une partie à des tiers. Neuf plateformes testées, neuf concernées.

Reste à savoir quoi faire de cette information, parce que la chaîne de responsabilité ne ressemble pas à ce qu'on croit. Votre patron n'est pas un simple intermédiaire : il est le responsable du traitement, y compris pour les flux qu'il n'a jamais demandés à son prestataire.
Neuf outils, neuf partages : ce que l'audit établit
Le document de référence est signé Levi Kaplan, Stephanie T. Nguyen, David Choffnes, Alan Mislove, Seth Frotman et Erie Meyer, et publié en 2026 par le Center for Law and the Economy de la Columbia Law School. La méthode n'est pas un sondage auprès des éditeurs : les chercheurs ont intercepté le trafic réseau des plateformes, autrement dit observé ce que le logiciel envoie réellement.
Trois résultats, formulés simplement dans le rapport :
- Neuf plateformes sur neuf partagent directement des données identifiantes sur les salariés avec des tiers (nom, prénom, adresse e-mail, entreprise).
- Neuf sur neuf partagent des informations sur l'activité en ligne de ces salariés.
- Trois sur neuf disposent de fonctions de suivi de la localisation précise.
Le mot important est "directement". Il ne s'agit pas d'une fuite au sens d'une intrusion, mais d'un comportement du produit tel qu'il est configuré : les SDK publicitaires et les outils de mesure d'audience embarqués dans ces applications font leur travail ordinaire. C'est plus difficile à corriger qu'un correctif de sécurité, parce que ce n'est pas un bug.
Deux limites de méthode à garder en tête. L'audit est américain : auteurs américains, plateformes commercialisées d'abord outre-Atlantique, recommandations adressées aux régulateurs fédéraux. Et il reste abstrait : il ne nomme pas les destinataires un par un - on y lit "des tiers", ce qui est exact mais laisse ouverte la question la plus intéressante pour un salarié français : qui, précisément ?
Les neuf noms, et les 145 domaines
C'est le relais français qui apporte ce niveau de détail. Dans un article du 24 mai 2026, 01net (Naïm Bada) identifie les neuf plateformes testées - Apploye, Buddy Punch, Deputy, DeskLog, Hubstaff, Monitask, Time Doctor 2, Vericlock et When I Work - et cite plus de 145 domaines tiers destinataires, parmi lesquels Google, Meta, Microsoft, LinkedIn, Yandex et AppLovin.
Attention à la hiérarchie de l'information : ces éléments viennent d'un seul média, pas du rapport lui-même, et la composition des 145 domaines n'est pas détaillée (régie publicitaire ? mesure d'audience ? hébergement ?). Le même article affirme que les neuf outils sont commercialisés en France et auprès d'employeurs européens : c'est une affirmation de 01net, pas une donnée documentée par l'étude. Elle est plausible - Hubstaff, Deputy ou When I Work vendent bien en Europe - mais elle n'a pas le même statut que les trois constats chiffrés du rapport.

Détail savoureux relevé par le même article : sur neuf éditeurs sollicités, quatre ont répondu, et Time Doctor a répondu via un chatbot automatique. Un logiciel de surveillance qui délègue sa propre transparence à un robot, il fallait oser.
Un domaine de Meta n'est pas un profil Meta
Il faut ici résister à la pente naturelle du titre accrocheur. Qu'un identifiant, un e-mail ou un nom d'entreprise parte vers un domaine détenu par Meta ou Google est un fait mesurable, et l'audit le mesure. Qu'il en résulte un profil publicitaire nominatif du salarié, utilisé pour lui servir des annonces, est une autre affirmation - que ni le rapport ni les relais ne démontrent.
Le mécanisme réel est plus banal, et pas rassurant pour autant : un appel réseau transporte des paramètres, potentiellement des identifiants stables (identifiant d'appareil, e-mail haché ou non), et le destinataire peut, s'il le souhaite, rapprocher ces signaux de son propre graphe d'identités. La CNIL ne raisonne pas autrement quand elle qualifie de "transmission à des tiers" le simple fait qu'une donnée sorte du périmètre du responsable de traitement sans base légale ni information préalable.
Il y a aussi une ironie d'actualité. Selon Reuters et CNBC, Meta a déployé en interne un outil de suivi des mouvements de souris, des clics et des frappes de ses propres salariés américains, destiné notamment à l'entraînement de ses modèles ; selon The Guardian, environ 1 600 employés ont signé une pétition, et le programme a été suspendu après que des données se sont retrouvées accessibles en interne sans restriction. On peut trouver l'anecdote amusante. Elle rappelle surtout que la collecte de données d'activité est devenue un réflexe d'ingénierie avant d'être une question juridique.
L'employeur est responsable, même quand l'outil vient d'un prestataire
C'est le point que la plupart des salariés ignorent, et c'est celui qui donne prise.
La CNIL est explicite : "les outils ou logiciels développés par des prestataires restent sous la responsabilité de l'employeur, qui doit vérifier que ces outils respectent les obligations de la loi" - en particulier les mesures de sécurité, via une clause contractuelle encadrant le sous-traitant. Le RGPD dit la même chose autrement : l'article 28 impose un contrat de sous-traitance qui encadre la finalité, les durées, les destinataires et les transferts. Un éditeur qui laisse partir des données vers des régies tierces sans autorisation documentée viole très probablement ce contrat - et le responsable de traitement, en droit, reste l'employeur.
Trois conséquences concrètes :
- L'outil doit figurer au registre des activités de traitement. Pas seulement le tableur RH : le logiciel de pointage, le mouchard de productivité, le module de géolocalisation, avec finalités, durées et destinataires.
- Les destinataires doivent être identifiables. "Des tiers" n'est pas une mention acceptable dans un registre ni dans une information aux salariés.
- Le DPO, s'il existe, doit être associé à la mise en oeuvre, et le CSE consulté avant déploiement dans les entreprises de 50 salariés et plus.
Un marché où le coût marginal d'un SDK analytique est nul et où le coût de la vérification contractuelle est réel produit exactement ce qu'on observe : des outils achetés sur démonstration, installés sans revue des flux sortants.
Ce que la CNIL tolère, ce qu'elle sanctionne
La doctrine française n'interdit pas de mesurer le travail. Elle pose trois conditions cumulatives : proportionnalité (article L.1121-1 du Code du travail), consultation des représentants du personnel, information préalable des personnes concernées (article L.1222-4).
Les exemples donnés par la CNIL sont d'une grande clarté pédagogique. Un enregistreur de frappe clavier ("keylogger") sur le poste d'un télétravailleur est disproportionné : il ne peut pas distinguer la frappe professionnelle de la frappe personnelle et place la personne sous surveillance constante. À l'inverse, un logiciel qui compte et transmet à l'encadrant, de façon transparente, le nombre de dossiers traités par trimestre est jugé proportionné - la fréquence de remontée n'équivaut pas à une surveillance continue, et la productivité varie légitimement sur de courtes périodes. La CNIL ajoute une règle simple : un outil installé pour une finalité ne doit pas en servir une autre, en cachette.
Le précédent Amazon France Logistique mérite d'être raconté correctement, car il est souvent résumé de travers. La CNIL sanctionne l'entreprise en décembre 2023 à hauteur de 32 millions d'euros pour des indicateurs de performance individuelle à la seconde (le "stow machine gun", l'"idle time", la latence entre deux scans de colis), jugés excessivement intrusifs. Le Conseil d'État, dans une décision du 23 décembre 2025, ramène la sanction à 15 millions d'euros. Mais il ne se contente pas de diviser l'addition : il confirme plusieurs griefs, dont l'atteinte au principe de minimisation, et censure l'argument le plus agressif de la CNIL, en admettant que ces indicateurs pouvaient reposer sur l'intérêt légitime de l'employeur (article 6 du RGPD).
Autrement dit, la jurisprudence protège la mesure de productivité en tant que telle. Ce qu'elle punit, c'est la granularité, la conservation, l'information et les accès. La CNIL a d'ailleurs infligé en décembre 2024 une amende de 40 000 euros à une société pour une surveillance disproportionnée de son personnel - le niveau de sanction dépend de la taille et du comportement, pas seulement de la nature du manquement.
Ce cadrage rend la transmission à des tiers publicitaires encore plus difficile à défendre : même en admettant l'intérêt légitime à mesurer l'activité, quel intérêt légitime l'employeur peut-il invoquer pour que l'e-mail et le nom d'un salarié partent vers un réseau publicitaire ? Aucun, et c'est précisément le point où le dossier devient intenable.
Géolocalisation : trois outils sur neuf, et un droit de désactivation
Trois plateformes sur neuf suivent la position précise, y compris en arrière-plan, quand l'application tourne sans que l'utilisateur le sache. La CNIL encadre ce cas de longue date : les salariés doivent pouvoir désactiver la collecte ou la transmission de localisation en dehors du temps de travail, l'employeur peut contrôler le nombre de désactivations et demander des explications, l'accès aux données doit être limité aux personnes habilitées, et le nom du conducteur ne doit pas être transmis au client final sans nécessité.
Les durées de conservation sont balisées : deux mois en principe, un an en cas d'optimisation de tournées ou de preuve d'intervention, cinq ans pour le suivi du temps de travail. Et le droit d'accès n'est pas théorique : la CNIL a infligé une amende de 10 000 euros à une société pour avoir refusé de remettre à un salarié les relevés du boîtier installé dans son véhicule.
Vos recours, dans l'ordre
Le levier le plus sous-utilisé est l'article 15 du RGPD. Toute personne peut exiger du responsable de traitement la confirmation que des données la concernant sont traitées, une copie de ces données, les finalités, les durées de conservation, et - c'est la disposition décisive ici - les destinataires ou catégories de destinataires auxquels les données ont été communiquées. Une demande écrite, adressée à l'employeur et au DPO, avec un délai de réponse d'un mois. C'est le document qui transforme un soupçon en dossier.
Viennent ensuite, selon la situation :
- La consultation du registre des traitements et des informations données au CSE, qui révèlent souvent l'écart entre l'outil annoncé et l'outil déployé.
- Le signalement au CSE, qui peut demander une expertise et contester la proportionnalité du dispositif.
- La plainte à la CNIL, qui contrôle et sanctionne régulièrement, y compris sur des dossiers individuels.
- L'argument probatoire, si une sanction disciplinaire s'appuie sur des données collectées par un dispositif non porté à la connaissance du salarié : la chambre sociale de la Cour de cassation sanctionne de longue date les preuves obtenues déloyalement, et un mouchard non déclaré produit une preuve fragile pour l'employeur.
Un mot d'avertissement, parce qu'il serait malhonnête de l'omettre : exercer ces droits peut dégrader une relation de travail, et rien n'oblige un employeur à trouver la demande sympathique. Le cadre est là, son usage reste un choix individuel - souvent plus efficace quand il est collectif.
Et l'AI Act ? Rendez-vous en décembre 2027
Le règlement européen sur l'intelligence artificielle classe comme "à haut risque" les systèmes destinés à informer des décisions affectant la relation de travail - promotion, rupture, attribution des tâches, surveillance et évaluation des performances (annexe III, point 4 b). Ce qui implique gestion des risques, documentation technique, évaluation de conformité et surveillance humaine.
Sauf que ces obligations ne s'appliquent pas encore. Le paquet d'amendements dit "Digital Omnibus", négocié au printemps 2026, a reporté leur application de seize mois, du 2 août 2026 au 2 décembre 2027 - un report confirmé, pas une suppression, adopté alors que seuls 8 États membres sur 27 avaient désigné leur autorité compétente. Le même paquet affaiblit l'obligation de littératie IA de l'article 4, ce que la Confédération européenne des syndicats a vivement critiqué.
Conséquence pratique pour un salarié français : le texte qui encadre aujourd'hui le mouchard de productivité, ce n'est pas l'AI Act, c'est le RGPD plus le Code du travail. L'article 22 du RGPD reste par ailleurs applicable aux décisions entièrement automatisées, avec une jurisprudence exigeante depuis l'arrêt SCHUFA de la Cour de justice de l'Union (décembre 2023) : l'intervention humaine purement nominale ne suffit pas, il faut un pouvoir discrétionnaire réel.
Ce que le marché du "bossware" dit de lui-même
La généralisation du télétravail a créé une demande de visibilité sur le travail à distance, demande légitime, et un marché qui y a répondu par des produits dont la fonction première est de produire de la donnée. La couche publicitaire embarquée est un sous-produit qui ne coûte rien à l'éditeur, reste invisible pour l'acheteur, et coûte cher à la personne dont l'e-mail circule.

Le vrai levier n'est pas là où l'on croit. Il est dans l'achat : une clause de sous-traitance qui interdit tout transfert à des fins publicitaires, un audit des flux sortants avant mise en production, une revue des SDK. Cela coûte du temps et de la compétence juridique - deux ressources plus rares que la bonne volonté affichée. À défaut, la conformité se paie plus tard, en sanction, en contentieux prud'homal et en réputation.
En attendant, la question à poser à votre employeur tient en une phrase, et elle est prévue par le texte : "Quels sont les destinataires de mes données ?" La réponse devrait tenir en une liste. Si elle se résume à "des prestataires techniques", c'est que personne n'a regardé ce que le logiciel envoie réellement.