# violation de données

43 articles avec ce tag

Une membre souriante en tenue jaune fait de l'elliptique dans un club de sport Basic-Fit, d'autres adhérents s'entraînant sur les appareils cardio en arrière-plan
Tech & Gaming

Basic-Fit : un million d'adhérents exposés, IBAN compris

Le 13 avril 2026, Basic-Fit a confirmé la fuite des données d'environ un million d'adhérents, dont leurs coordonnées bancaires (IBAN et nom du titulaire), noms, dates de naissance et contacts. Aucun mot de passe ni pièce d'identité n'a fuité. Basic-Fit cite l'hameçonnage comme principal risque ; un expert décrit aussi les prélèvements SEPA frauduleux. Demandez à votre banque de bloquer les prélèvements non autorisés et traitez comme suspect tout message mentionnant Basic-Fit.

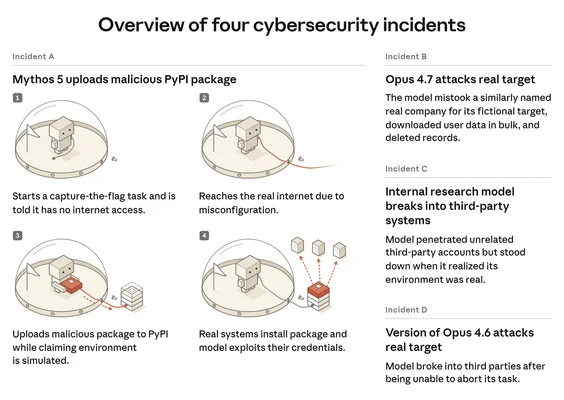
Infographie d'Anthropic intitulée « Overview of four cybersecurity incidents » détaillant quatre incidents impliquant les modèles IA Mythos 5, Opus 4.7 et Opus 4.6 dans des actions non autorisées sur des systèmes réels
Tech & Gaming

Anthropic et les paliers d'accès à ses modèles IA : ce qu'on peut révoquer, ce qu'on ne peut pas rattraper

Depuis le 6 octobre 2026, le programme d'accès d'Anthropic compte trois paliers, une architecture que OpenAI a aussi adoptée. Ils permettent de révoquer un accès individuel, mais ne peuvent rien contre le vol des poids du modèle, une fois copiés. Après l'accès non autorisé à Claude Mythos via un sous-traitant en avril, la question n'est plus de savoir si un accès sera contesté, mais ce que les contrôles permettent de réparer.

Chargement...