# rgpd

8 articles avec ce tag

Illustration accompagnant l'actualité de la sanction prononcée par la CNIL contre un hôpital privé pour avoir laissé un seul compte donner accès à tous les dossiers patients
Actualités

Fuites de données de santé : qui paie, qui prévient, qui se tait

Dans une fuite de données de santé, le RGPD fait d'abord répondre le responsable de traitement - hôpital, cabinet, laboratoire - devant les patients et la CNIL ; l'éditeur du logiciel est un sous-traitant, avec des obligations propres mais largement hors du champ de l'amende. L'affaire Maileva montre qu'un prestataire peut renvoyer à ses clients la charge d'informer les personnes, ce qui produit du silence.
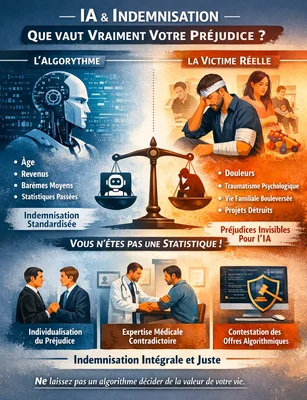
Illustration sur l'intelligence artificielle et l'indemnisation injuste, évoquant le refus de remboursement par un assureur
Actualités

IA et assurance : ce qu'un algorithme peut faire, ce que vous pouvez contester

En assurance, l'IA sert surtout à trier, prioriser ou signaler des dossiers ; un gestionnaire tranche. Un refus fondé exclusivement sur un traitement automatisé relève de l'article 22 du RGPD, qui ouvre un droit à une intervention humaine et à la contestation, mais aucune donnée publique ne mesure les refus liés à l'IA en France et l'ACPR n'a pas encore fixé de règle contraignante.

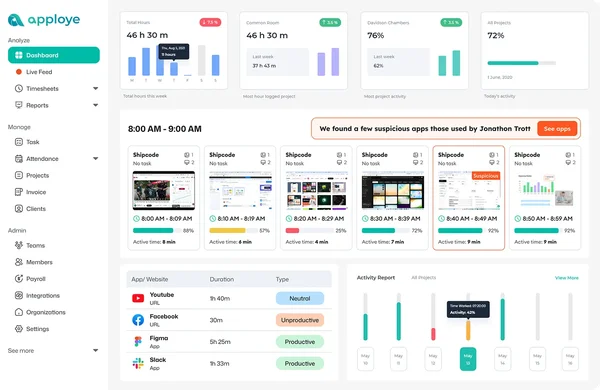
Capture d'écran du tableau de bord Apploye de suivi des employés, avec métriques de temps de travail, journaux d'activité par tranches horaires et répartition de l'usage des applications et sites web en productif, improductif ou neutre.
Tech & Gaming

Applis de surveillance au travail : ce qui part vers Meta et Google, et ce que les salariés peuvent exiger

Selon un audit américain publié en 2026, neuf plateformes de surveillance du travail sur neuf transmettent directement des données identifiantes de salariés à des tiers ; 01net cite parmi les destinataires des domaines de Google et Meta. En France, l'employeur reste responsable de ces flux, même quand l'outil vient d'un prestataire, et le RGPD permet de demander les destinataires ou catégories de destinataires.

Une membre souriante en tenue jaune fait de l'elliptique dans un club de sport Basic-Fit, d'autres adhérents s'entraînant sur les appareils cardio en arrière-plan
Tech & Gaming

Basic-Fit : un million d'adhérents exposés, IBAN compris

Le 13 avril 2026, Basic-Fit a confirmé la fuite des données d'environ un million d'adhérents, dont leurs coordonnées bancaires (IBAN et nom du titulaire), noms, dates de naissance et contacts. Aucun mot de passe ni pièce d'identité n'a fuité. Basic-Fit cite l'hameçonnage comme principal risque ; un expert décrit aussi les prélèvements SEPA frauduleux. Demandez à votre banque de bloquer les prélèvements non autorisés et traitez comme suspect tout message mentionnant Basic-Fit.

Tu as tout vu !