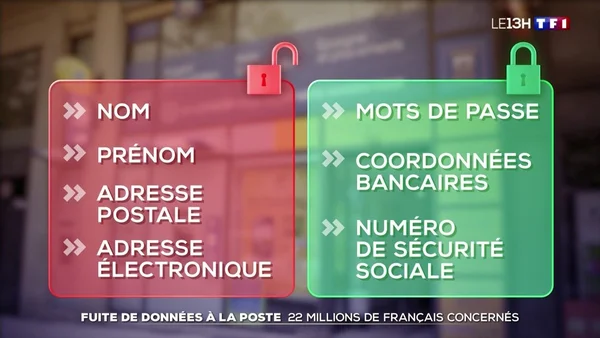

Vingt-deux millions de personnes. Un peu moins d'un tiers de la population française. C'est le volume que La Poste a reconnu samedi 14 novembre auprès de l'AFP : les noms, prénoms et adresses postales de destinataires de courriers envoyés par les entreprises clientes de Maileva, sa marque d'envoi de courrier professionnel, ont été volés.

Le chiffre est énorme, la donnée volée est modeste, et la manière dont l'information parvient aux intéressés est bancale. Reste à répondre aux deux questions que tout le monde se pose : suis-je concerné, et qui doit me prévenir ?
Ce que l'on sait, dans l'ordre
Le point de départ n'était pas présenté comme une fuite de données. Le 23 septembre à 7 heures, Maileva coupe l'intégralité de son service après la détection d'activités suspectes. Le lendemain, le message envoyé aux clients parle de "tentatives d'accès non autorisé par un cybercriminel afin de procéder à l'envoi illégitime de courriers" : des comptes bloqués, une plainte déposée, et une phrase rassurante pour chaque destinataire - "votre compte n'a pas été touché". Le 29 septembre, la plateforme redémarre, six jours après.
Puis le récit se fissure. Le 9 octobre, le Service de prévention et de santé au travail en Cornouaille annonce qu'un tiers a accédé à une base de suivi des courriers de Maileva, avec les coordonnées des expéditeurs et des destinataires, et le nom des fichiers joints. Le même jour, IZILO, le réseau de transports de Lorient, confirme un accès non autorisé aux données de ses usagers. Suivent, début novembre, des laboratoires du réseau Inovie (2 novembre), le bailleur Flandre Opale Habitat (3 novembre), l'hôpital Foch à Suresnes (6 novembre), le bailleur Altéal (9 novembre). Le 13 novembre, Cyberattaque.org, qui menait l'enquête depuis deux mois, obtient la confirmation officielle. Le 14, La Poste parle à l'AFP. Le parquet de Paris confirme le lendemain l'ouverture d'une enquête pour "atteinte à un système de traitement automatisé de données", confiée à la brigade de lutte contre la cybercriminalité.
Deux semaines se sont donc écoulées entre "tentative d'accès, aucun envoi frauduleux" et "des courriers ont pu être lus". Ce n'est pas nécessairement une contradiction : la première communication portait sur les comptes clients détournés, pas sur la base de suivi des envois. Mais l'enchaînement mérite d'être gardé en tête quand on lit les affirmations rassurantes d'un opérateur.
Ce qui a été pris, ce qui ne l'a pas été
Pour l'essentiel des 22 millions de personnes : nom, prénom, adresse postale. Selon La Poste, ni mots de passe, ni coordonnées bancaires. C'est une donnée dite "de contact", peu revendable telle quelle sur les marchés criminels, et qui ne permet pas à elle seule de vider un compte.
Sauf que le chiffre de "22 millions" recouvre des situations très inégales. Chez plusieurs organismes clients, le vol va plus loin :
- Hôpital Foch : un pirate a pu lire le contenu de lettres de relance de paiement envoyées entre le 9 et le 23 septembre, avec numéros de facture, dates de soins et montants dus - pas la nature des soins, pas les coordonnées bancaires.
- Laboratoires Inovie : noms et adresses de patients. Le groupe reconnaît ne pas pouvoir établir la liste précise des personnes concernées.
- Flandre Opale Habitat : identités, coordonnées, numéros de client, informations sur le logement et montants de facture, potentiellement issus de courriers envoyés sur les dix dernières années.
Autrement dit : savoir qu'une personne a été soignée à Foch à une date précise et doit de l'argent, ou qu'elle est locataire d'un bailleur social dans le Pas-de-Calais, ça ne se revend pas comme un fichier de cartes bancaires. Mais ça rend un message frauduleux redoutablement crédible.
Pourquoi vous ne recevrez probablement pas de lettre de La Poste
C'est le point que la communication du groupe escamote. La Poste explique que "conformément à la réglementation, toutes les entreprises concernées ont été informées de l'incident par Maileva". C'est exact, et c'est toute la mécanique du RGPD : dans ce dossier, Maileva n'est pas responsable du traitement de vos données, elle est sous-traitante. Le responsable, c'est l'organisation qui vous a envoyé le courrier - votre bailleur, votre laboratoire, votre hôpital, votre réseau de bus.
La doctrine de la CNIL est limpide sur la répartition : le sous-traitant doit alerter le responsable "dans les meilleurs délais". Mais c'est au responsable de notifier la CNIL sous 72 heures et, surtout, de vous informer - et seulement si la violation présente un risque élevé pour vos droits et libertés. L'information doit alors préciser la nature de la fuite, les coordonnées du délégué à la protection des données, les conséquences probables et les mesures prises ou recommandées.
Conséquence pratique : si vous attendez un courrier de La Poste pour savoir si vous êtes concerné, vous attendez le mauvais expéditeur. Vous entendrez parler de votre bailleur, de votre labo d'analyses, de votre réseau de transport - ou de personne. Car rien n'oblige un organisme à écrire à tout le monde : Inovie a reconnu ne pas être capable d'identifier précisément ses patients concernés.
À ce jour, ni La Poste ni Maileva n'a mis en ligne d'outil permettant de tester son adresse. Il n'existe pas de "vérificateur" officiel du fichier volé, et les pages qui prétendent le faire méritent la méfiance. La seule source fiable reste l'organisation qui vous envoie du courrier : c'est elle qui détient la réponse.
Les réflexes qui servent vraiment
- Ne cliquez pas sur un lien envoyé au nom de "Maileva" ou de "La Poste", reçu par mail ou SMS. Ces messages existent déjà et vont pulluler. Aucun des organismes cités n'a communiqué par lien cliquable.
- Vérifiez par un canal que vous connaissez. Rappelez votre bailleur ou votre labo avec le numéro figurant sur un contrat, pas celui du message reçu.
- Traitez tout changement de coordonnées bancaires comme suspect. C'est le scénario que redoutent les spécialistes : un courrier ou un mail qui reprend votre adresse exacte, votre numéro de client, parfois un montant de facture réel, et demande un virement sur un nouvel IBAN.
- Conservez la notification si vous en recevez une. Elle doit contenir les éléments cités plus haut ; si elle manque ou reste vague, c'est un point à signaler à la CNIL.
- En cas de doute ou d'arnaque, le dispositif public 17Cyber (cybermalveillance.gouv.fr) accompagne les victimes.
Ce que le dossier laisse en suspens
Trois questions restent ouvertes, et elles comptent plus que le chiffre de 22 millions.
Combien de personnes par client ? Aucun des organismes identifiés ne l'a communiqué. On sait qu'Inovie ne sait pas, que Flandre Opale Habitat ne dit pas. Sans ces chiffres, impossible de savoir si la fuite touche 200 ou 20 000 locataires d'un même bailleur.
Comment l'attaquant est-il entré ? Maileva évoquait des "tentatives d'accès non autorisé" sans préciser la méthode : identifiants volés, absence de double authentification, faille de la plateforme. La question de la double authentification sur un service qui envoie des recommandés et des bulletins de paie au nom d'entreprises clientes n'est pas anecdotique.
Quand exactement la base a-t-elle été consultée ? La différence est importante : entre le vol de quelques comptes pour envoyer de faux courriers et l'extraction d'une base de suivi remontant sur dix ans, il y a un gouffre technique et juridique.
Il y a enfin un angle mort économique. Maileva revendique plus de 70 000 utilisateurs et 180 millions de documents envoyés en 2024. Des milliers d'organisations - dont des bailleurs sociaux de taille moyenne, des labos de proximité, des communes - dépendent d'un même tuyau pour leurs envois à valeur légale. Quand ce tuyau fuit, la charge de prévenir les gens retombe sur elles, une par une, avec leurs moyens. Concentrer le courrier français dans quelques plateformes, c'est gagner en coût ; c'est aussi mutualiser le risque, et le répartir ensuite sur ceux qui n'ont rien choisi.
Les 22 millions de personnes concernées, elles, n'ont jamais ouvert un compte chez Maileva. Elles ont simplement reçu un courrier.