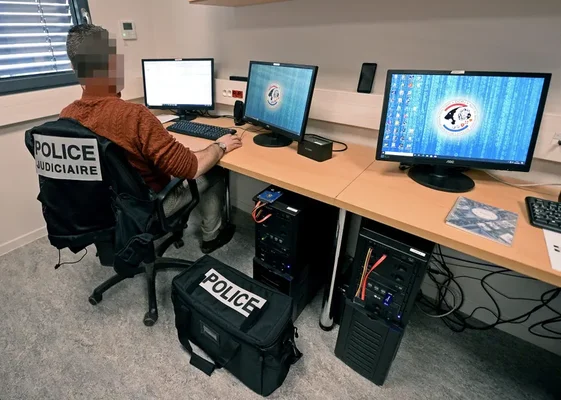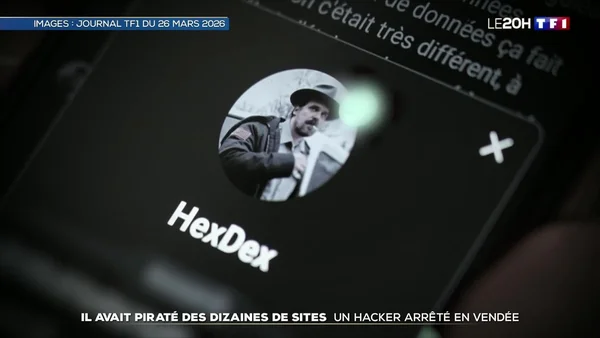

Aizenay, Vendée, le 20 avril 2026, 18 h 50. Huit policiers de la brigade de lutte contre la cybercriminalité (BL2C) prennent position devant un pavillon blanc, identique à ses voisins. Venus de Paris, les enquêteurs forcent la porte à l'aide d'un ouvre-porte hydraulique, passent devant une mère affairée en cuisine, montent l'escalier. Dans sa chambre, ils tombent sur un jeune homme filiforme de 21 ans. Sur son écran, des milliers de lignes de code : le pirate s'apprêtait à publier les données personnelles de millions de conducteurs ayant passé le contrôle technique de leur véhicule chez Autovision.

"Je savais que ce jour arriverait. Je suis soulagé. Cela devenait une drogue, je n'arrivais plus à m'arrêter", lâche-t-il en souriant, d'après le récit publié par Le Monde.
Trois jours plus tard, le 23 avril, Faouzi C., "HexDex" sur les forums, est mis en examen et placé en détention provisoire, au terme d'une enquête de cinq mois. Il est soupçonné d'avoir volé et revendu les bases de données de plus de 90 organismes publics et privés, un butin écoulé sur le darkweb. Il est présumé innocent.
Derrière le pseudo, une autre histoire : celle d'une cyberdélinquance française très jeune, souvent autodidacte, qui pille des données par millions et qu'il serait tentant de réduire à une bande d'adolescents en mal de buzz.
Quatre-vingt-dix organismes, un pseudo, une chambre
Le tableau dressé par l'enquête tranche avec l'image d'Épinal du hacker mercenaire. Le jour, Faouzi C. travaillait comme maraîcher, vendant ses légumes en Vendée. La nuit, dans sa chambre, il extrayait des bases de données entières. Selon franceinfo, l'enquête le soupçonne d'être derrière une avalanche de piratages visant des sites de fédérations sportives, des services de l'Éducation nationale ou encore des répertoires d'armes de particuliers. Rien de stratégique : de la donnée en vrac, revendable au kilo numérique.
Interrogé par TF1 avant son interpellation, le jeune homme avait livré une motivation sans détour : "Je n'ai aucune affiliation politique. Tout ce que je fais a un objectif clair : gagner de l'argent", déclarait-il, conscient que ses agissements pouvaient être "moralement discutables".
Voilà pourquoi la formule "pour faire le buzz" mérite d'être maniée avec prudence. Elle ne vient pas du principal intéressé, qui a explicitement écarté toute autre motivation que l'argent. Elle vient de la manière dont l'affaire a été racontée : un inconnu devenu célèbre en quelques semaines, accordant des interviews et défiant l'État, dont la notoriété a "crû de manière spectaculaire", selon Le Monde.
Argent ou notoriété : le débat est mal posé
Le monde judiciaire, lui, insiste sur autre chose. Une autre enquête du Monde rattache ces vols de données à des profils d'"adolescents isolés cherchant une forme de reconnaissance", auxquels la justice tente de s'adapter. En juin 2026, en annonçant le démantèlement du groupe Dumpsec, la commissaire Julie Benoit, cheffe du pôle des enquêtes cyber de l'Office anti-cybercriminalité (OFAC), décrivait à l'AFP les suspects comme "de jeunes hackers français en quête de notoriété et se croyant hors d'atteinte". Cette formule vise les sept suspects de ce dossier-là, présentés comme des mineurs ou de jeunes majeurs - pas HexDex, qui n'est pas concerné par cette procédure.
Argent ou gloire : l'opposition est réelle, mais peut-être seulement apparente. Dans les marchés cybercriminels, la réputation est un actif - elle rassure les acheteurs, attire les partenaires, fait monter les prix. Se faire un nom, ce n'est pas l'opposé de gagner de l'argent : c'en est souvent le moyen. C'est une interprétation, pas un fait établi, et elle n'exonère personne. Mais elle invite à ne pas opposer frontalement les deux récits : celui d'un jeune homme qui parlait d'argent et celui d'enquêteurs qui décrivent ailleurs, sur d'autres dossiers, des profils en quête de reconnaissance.
Reste un angle mort du dossier : personne ne dit que Faouzi C. a été manipulé ou contraint. Le portrait qui ressort est celui d'un jeune homme seul devant son écran. Il le raconte lui-même : "seul dans ma chambre", et c'est là qu'il a dérapé. Les enquêteurs retrouvent ce profil chez les autres interpellés : des autodidactes, formés nulle part et partout à la fois, c'est-à-dire sur les forums.
La cybercriminalité est devenue un marché
C'est peut-être là le point le plus important, et le moins raconté. Le rapport annuel du ministère de l'Intérieur sur la cybercriminalité décrit une "industrialisation" du secteur : répartition des rôles, automatisation, sous-traitance. Certains développent des outils malveillants, d'autres vendent des accès initiaux, d'autres encore écoulent des bases de données - le tout interconnecté, "pour des motifs opportunistes".
Ce que ces éléments suggèrent - et c'est une lecture, pas une conclusion du rapport - c'est que le coût d'entrée a chuté. On n'a plus besoin de savoir tout faire : il suffit de savoir acheter, assembler, revendre. Un maraîcher de 21 ans avec une connexion et une obsession peut, mécaniquement, frapper 90 organisations. Les chiffres officiels donnent la mesure du volume : 348 000 atteintes numériques enregistrées en 2024, soit + 74 % en cinq ans, dont 65 % visent des biens, 29,7 % des personnes et 4,9 % les institutions.
HexDex n'est pas un cas isolé. En juin 2026, l'OFAC de Rennes a démantelé le groupe Dumpsec : sept personnes, décrites comme "des mineurs ou des jeunes majeurs", "souvent des autodidactes" et "totalement décomplexés", sont soupçonnées d'avoir piraté plus de 1 500 entités, dont l'Assemblée nationale. Ces éléments ont largement circulé sur les réseaux sociaux, notamment via le compte @SaxX, qui suit l'actualité de la cybersécurité : le message ci-dessous compile des déclarations officielles et des revendications attribuées à des pirates, il ne constitue pas une vérification indépendante.

La galerie de profils qu'il égrène est éloquente. Breach3d, 15 ans, pour l'ANTS. Marak, 17 ans, pour l'OFII. HexDex, 21 ans, pour des fédérations sportives. Le fil rouge n'est pas l'idéologie : c'est l'opportunité technique et le sentiment d'impunité. Un jeu d'échelle où l'on grimpe de niveau à mesure qu'on grossit.
Qui paie l'addition
Derrière l'image du gamin surdoué, il y a une facture très concrète. Côté victimes, l'INSEE documente des cyberviolences massives : 28 % des collégiens et 23 % des lycéens déclarent en avoir été victimes dans le cadre scolaire, et 12 % des victimes d'atteintes à la personne enregistrées en 2024 l'ont été au titre d'une atteinte en ligne. Or seules 7,3 % des victimes majeures de cyberviolence déposent plainte. Une fuite de données n'est pas un dégât abstrait : elle alimente hameçonnage, usurpation, fraude.
Côté organisations, chaque fuite se traduit par des coûts de remédiation, de notification et, parfois, de sanctions au titre du RGPD. Côté État, la réponse a un prix : plus de 15 000 policiers et gendarmes spécialisés qui veillent chaque jour sur le cyberespace, un Commandement du ministère de l'Intérieur dans le cyberespace créé en 2023, son centre de formation, et des opérations lourdes comme ENDGAME (mai 2024), qui a neutralisé plus de 100 serveurs et gelé 99 portefeuilles de crypto-actifs contenant plus de 70 millions d'euros.
Ce sont des euros publics engagés contre des euros privés gagnés - et l'asymétrie économique penche souvent du côté des attaquants. Défendre coûte cher, en permanence ; attaquer coûte de moins en moins.
Prévenir, oui - mais une fois le pas franchi ?
La France dispose d'un arsenal de sensibilisation fourni : octobre est le Cybermois, temps fort porté notamment par le ministère de l'Éducation nationale et l'ANSSI. S'y ajoutent Internet Sans Crainte, l'association e-Enfance, les ressources de la CNIL pensées pour les jeunes, ou encore DemainSpécialisteCyber, qui valorise les métiers de la cybersécurité.
Toutes ces actions visent surtout la victime potentielle ou la vocation naissante. Le trou dans la raquette est ailleurs : une fois qu'un adolescent a basculé, qu'il a rejoint un groupe, exfiltré sa première base de données et goûté à la reconnaissance des forums, que propose-t-on ? Peu de choses. Le nouveau code de la justice pénale des mineurs, entré en vigueur le 30 septembre 2021, et les premières unités judiciaires à priorité éducative, qui entrent en fonction en 2026, s'adressent aux mineurs. Que devient, au-delà, un jeune majeur de 21 ans qui a déjà franchi le pas ? Le dossier HexDex ne répond pas à la question.
Cela dit, l'idée d'une "explosion de la délinquance des jeunes" est fausse en l'état. Sur dix ans, le nombre de mineurs mis en cause a reculé de 15 %, tandis que celui des majeurs mis en cause augmentait de 38 % ; la part des mineurs parmi l'ensemble des mis en cause est passée de 17 % en 2016 à 11 % en 2025. La baisse côté mineurs ne traduit donc pas un reflux général de la délinquance : elle s'accompagne d'une hausse chez les adultes. Ce qui monte, en revanche, c'est la version numérique des infractions, plus discrète, plus rentable et plus difficile à détecter.
Le dossier HexDex ne dit donc pas qu'une génération entière verse dans le piratage. Il dit que les barrières - techniques, économiques, morales - ont suffisamment baissé pour qu'une chambre en Vendée suffise à tenir un rang dans une industrie du crime. Reste à savoir ce qu'on fait une fois la porte forcée.
Questions fréquentes
Que reproche-t-on exactement à HexDex ?
Faouzi C., 21 ans, a été arrêté en Vendée le 20 avril 2026, puis mis en examen le 23 avril. Il est soupçonné d'avoir volé puis revendu sur le darkweb les bases de données de plus de 90 organismes publics et privés. Il est placé en détention provisoire et présumé innocent.
Pourquoi parle-t-on de "buzz" alors qu'il invoque l'argent ?
Parce que la notoriété est le cadre que mettent en avant les enquêteurs à propos des jeunes cyberdélinquants français. La commissaire Julie Benoit, de l'OFAC, les décrivait ainsi, en juin 2026 : "de jeunes hackers français en quête de notoriété et se croyant hors d'atteinte". Cette formule ne porte pas sur HexDex. Lui-même a déclaré à TF1 que son objectif était de gagner de l'argent. Les deux lectures ne s'excluent pas forcément : sur les forums cybercriminels, une réputation solide aide à vendre plus cher. Cela reste une interprétation, pas un fait établi.
Le rapport du ministère de l'Intérieur explique-t-il l'affaire HexDex ?
Non. Le rapport 2024 décrit une "industrialisation" de la cybercriminalité - répartition des rôles, automatisation, sous-traitance - sans se prononcer sur ce dossier. Le lien entre ce marché et le parcours d'un maraîcher de 21 ans relève de l'analyse, pas d'une conclusion officielle : c'est l'hypothèse d'un coût d'entrée devenu très faible.
HexDex faisait-il partie du groupe Dumpsec ?
Rien ne l'indique. Dumpsec a été démantelé en juin 2026 par l'OFAC de Rennes : sept interpellés, présentés comme "des mineurs ou des jeunes majeurs", "souvent des autodidactes" et "totalement décomplexés". HexDex apparaît comme un profil distinct, cité aux côtés de Breach3d, 15 ans, et de Marak, 17 ans, dans la même galerie de jeunes cyberdélinquants français.