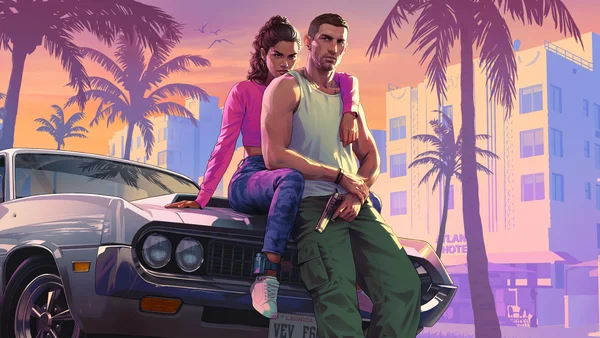

Un procès était annoncé dix jours avant la sortie du jeu. Il n'a pas eu lieu : Arion Kurtaj a plaidé coupable le 16 novembre. Aucune audience contradictoire n'a donc porté sur la sécurité de Rockstar. Et contrairement à ce que suggère le récit ambiant, ce ne sont pas les données des joueurs qui ont été exposées en 2022.

GTA 6 est sorti ce jeudi 19 novembre sur PlayStation 5 et Xbox Series X|S. Trois jours plus tôt, l'homme qui avait mis le jeu sur la place publique en septembre 2022 est revenu devant un tribunal. Lundi, Arion Kurtaj, 21 ans, a plaidé coupable devant la Crown Court de Woolwich, dans le sud-est de Londres - un tribunal pénal britannique, et non l'Old Bailey. Il y a admis l'intrusion chez Rockstar Games et plusieurs autres attaques commises avec le groupe Lapsus$ alors qu'il avait 16 et 17 ans (BT/EE, Revolut, Uber), et reconnu l'ensemble des charges sans émotion visible, selon la BBC, qui a suivi l'audience.
La coïncidence de calendrier a produit son lot de titres. Elle a aussi ancré une erreur de cadrage qu'il faut corriger avant d'aller plus loin : ce dossier n'a pas donné lieu à un procès contradictoire sur les failles de Rockstar, et il ne portait pas sur les données personnelles des joueurs.
Ce que le dossier contient vraiment
Les faits établis, tels qu'ils ressortent de l'audience de 2023 et de l'audience de lundi, sont plus prosaïques que la légende. En septembre 2022, Kurtaj dérobe des données internes de Rockstar, dont 90 clips représentant près de 60 minutes de séquences de jeu issues d'une version inachevée de GTA 6, plus du code source. Il s'introduit ensuite dans la messagerie interne Slack de l'entreprise pour y poster un ultimatum : "Si Rockstar ne me contacte pas sur Telegram dans les 24 heures, je commence à diffuser le code source." Rockstar refuse de coopérer. Il publie les clips et le code sur un forum sous le pseudonyme TeaPotUberHacker.
Le contexte de l'intrusion est le détail le plus repris, et il est authentique : Kurtaj était alors en liberté sous caution pour d'autres piratages et sous protection policière, logé dans un Travelodge à Bicester pour le soustraire à des hackers rivaux. Son ordinateur ayant été confisqué, il a opéré depuis la télévision de sa chambre d'hôtel, avec un Fire TV Stick d'Amazon, un clavier et une souris Bluetooth.
Le reste du dossier élargit le tableau. Le dommage cumulé de ses attaques est estimé à environ 10 millions de livres. Le gang s'en est aussi pris à des portefeuilles de cryptomonnaies, avec au moins 300 000 dollars prélevés sur des particuliers, selon l'accusation, et Kurtaj a admis des violences sur des membres du personnel en détention, dont plusieurs morsures.
Une faille humaine, pas une faille du jeu
C'est ici que le dossier devient utile, et c'est aussi ce qui contredit l'intuition la plus répandue : un piratage de jeu vidéo n'est presque jamais une affaire de moteur graphique mal protégé. C'est une affaire de portes d'entrée humaines.
L'analyse de Tenable signée par la spécialiste Claire Tills, publiée en 2022, décrit la méthode Lapsus$ sans mystère : accès initial par des bases d'identifiants achetées ou publiques, contournement de l'authentification multifacteur en inondant l'utilisateur de demandes ou en appelant le support informatique pour se faire passer pour un salarié, puis progression vers les VPN, SharePoint ou postes virtuels, élévation de privilèges via des failles non corrigées dans Jira, GitLab ou Confluence, et exfiltration par VPN commercial ou services de dépôt de fichiers gratuits. Tills qualifiait ces méthodes d'"audacieuses, illogiques et mal pensées". Elles ont suffi face à Microsoft, Samsung, Nvidia, Vodafone, Ubisoft et Okta.
Pour Rockstar précisément, le dossier public ne précise pas le vecteur d'entrée initial : la trace documentée est l'accès à Slack. Pour Uber, Revolut et BT/EE, en revanche, le tribunal a bien retenu le recours à l'ingénierie sociale. Autrement dit, la leçon de sécurité de ce dossier se trouve moins du côté de l'anti-triche ou des DRM que des procédures de support, des annuaires d'identités et des droits d'accès dans les outils collaboratifs.
Les données des joueurs n'étaient pas la cible
Il faut le dire nettement, parce que le contraire circule : rien dans les éléments publics ne montre que des comptes de joueurs aient été compromis lors de l'incident Rockstar de 2022. Ce qui a fui, c'est de la propriété intellectuelle pré-commerciale et des données internes - des images non finies, du code, un espace de discussion d'entreprise.
Le lien avec la protection des joueurs existe, mais il est indirect, et il faut le présenter comme tel. Les services en ligne adossés à un jeu de cette taille - comptes, données de paiement, historiques - reposent sur le même type de périmètre d'authentification : annuaire central, support informatique, droits d'administration, outils collaboratifs. Or l'intrusion de 2022 a montré que ce périmètre pouvait être franchi au moins jusqu'à la messagerie interne du studio. Durcir l'ensemble protège le joueur en aval, non parce qu'il était visé, mais parce que c'est le même mur.
Second lien, plus concret : le mode opératoire Lapsus$ - harcèlement de demandes MFA, appel au support pour se faire passer pour le titulaire du compte - est exactement celui qui sert à détourner des comptes de particuliers, y compris des comptes de jeux. Le pirate de 2022 n'a pas volé vos données ; il a utilisé, contre des entreprises, les techniques qui servent aussi à détourner un compte de particulier.
Cinq millions de dollars, et une facture qui ne s'efface pas
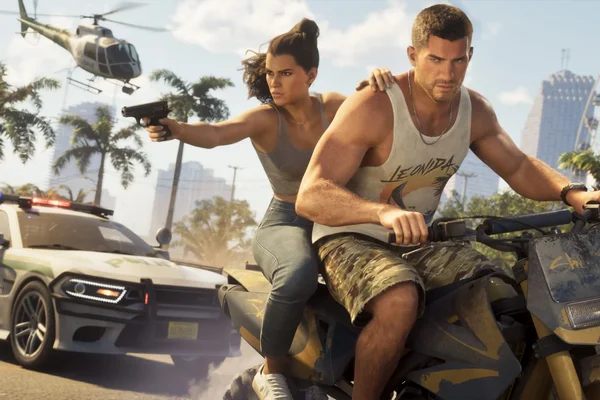
Rockstar a déclaré au tribunal que l'incident lui avait coûté 5 millions de dollars (3,79 millions de livres) en remise en état, plus des milliers d'heures de travail salarié. C'est la déclaration d'une des victimes, non un chiffrage indépendant : elle doit être lue comme telle. Elle a néanmoins des effets vérifiables : la fuite a révélé qu'un personnage jouable de GTA 6 était une femme, secret que l'éditeur gardait pour sa communication.
Qui paie, au bout du compte ? Le studio d'abord, donc le budget de production, donc à terme le prix et les ventes. Les 5 millions sont une ligne dans un jeu dont les revenus attendus se comptent en milliards : l'ordre de grandeur relativise la douleur financière, il ne l'annule pas. Ces milliers d'heures de salariés sont des heures qui ne vont pas à la fabrication.
Reste le point désagréable pour toute théorie de la dissuasion par le préjudice. En 2023, la défense de Kurtaj avait plaidé que le succès de la bande-annonce - 128 millions de vues sur YouTube en quatre jours - démontrait l'absence de dommage sérieux. La juge Lees avait rejeté l'argument, mais en s'appuyant sur les autres victimes, pas sur Rockstar. Quatre ans après les faits, le constat tient : la fuite de 2022 n'a pas entamé l'attente commerciale du jeu, elle l'a nourrie. Une entreprise ne se protège pas parce qu'une fuite la ruinerait, mais parce qu'une fuite expose du code source, donc, à terme, des failles exploitables et des triches, et qu'elle rend plus difficile de garantir l'intégrité du jeu en ligne. C'est un dommage réel, diffus, et c'est précisément le genre de dommage que le droit pénal manie mal.
Ce que la justice britannique sait faire - et ne sait pas faire
Le parcours judiciaire de Kurtaj est un cas d'école. Déclaré inapte à comparaître en raison de la sévérité de son autisme, il avait été condamné en décembre 2023 à une hospitalisation en milieu sécurisé sans durée fixe, après un "procès des faits" de six semaines où le jury devait dire s'il avait commis les actes, non s'il avait l'intention de les commettre. La juge Lees l'avait décrit comme un risque élevé pour le public, sur la base d'une expertise relevant qu'il "continue d'exprimer l'intention de revenir au cybercrime dès que possible".
Puis la mécanique s'est inversée : une évaluation de routine fin 2025 l'a jugé apte à un procès pénal, et il a été transféré dans une prison ordinaire en janvier 2026. D'où le plaider-coupable de lundi, et une peine attendue le 23 novembre selon plusieurs médias - date que d'autres sources contestent, ce qui invite à la prudence sur ce point précis.
L'arsenal britannique en la matière est instructif par ce qu'il permet et par ce qu'il ne permet pas. Le co-accusé de Kurtaj, alors âgé de 17 ans et depuis identifié comme Thalha Jubair, avait écopé en 2023 d'une ordonnance de réhabilitation pour mineurs de 18 mois, incluant une interdiction d'utiliser des VPN - une tentative rare et malaisément contrôlable d'imposer un verrou technique par décision de justice. Jubair a ensuite récidivé avec le groupe Scattered Spider et a été condamné à cinq ans et six mois de prison, notamment pour l'attaque contre Transport for London et ses quelque 39 millions de livres de dégâts.
Ce que ce système produit, c'est de la surveillance et de la neutralisation. Ce qu'il ne produit pas, c'est de la réparation : pas de restitution des 5 millions, pas de fonds d'indemnisation pour les victimes des portefeuilles crypto. Le coût de la détention et de l'hospitalisation sécurisée est supporté par le contribuable, celui de la faille par le studio ; le pirate, lui, n'a, à ce stade, rien à rembourser. La sanction est réelle, la facture est ailleurs.
Ce que cela change, concrètement
Pour les studios, la conclusion est moins spectaculaire qu'un slogan sur la cybersécurité. Le standard qui monte, et que ce dossier illustre, tient en quatre points : authentification résistante au harcèlement de demandes - clés d'accès matérielles, passkeys - plutôt que codes à usage unique ; procédures de support vérifiant l'identité par un canal indépendant ; cloisonnement des outils collaboratifs, Slack et Confluence en tête, qui concentrent trop souvent les secrets et les droits ; hygiène des accès administrateurs et des prestataires. Et une hypothèse de travail : partir du principe qu'un identifiant tombera, et journaliser en conséquence.
Pour les joueurs, la transposition est directe. Aucun d'entre nous ne subira une intrusion depuis une chambre de Travelodge avec un Fire TV Stick ; tout le monde peut recevoir une demande d'approbation qu'il n'a pas déclenchée, ou un appel très convaincant du "support". La règle reste simple : on ne valide jamais une demande qu'on n'a pas soi-même initiée, on ne communique pas de code par téléphone, et on passe à la double authentification matérielle quand le service le propose.
GTA 6 est sorti ce matin ; la fuite de 2022 est devenue une anecdote de pré-lancement. La leçon, elle, reste peu vendeuse : le maillon faible n'était pas le jeu, mais la porte d'entrée de ceux qui le fabriquent.