
Le 31 mars 2026, la question a tourné en boucle : "mes conversations avec Claude sont-elles dans la nature ?". La réponse courte est non. La réponse longue est plus intéressante : elle mène à deux dangers bien réels que la fuite a masqués - une attaque de chaîne d'approvisionnement publiée le même jour sur npm, et une habitude de Claude Code qui, elle, expose réellement des clés et des mots de passe sur GitHub.

Ce qui a fuité, très concrètement
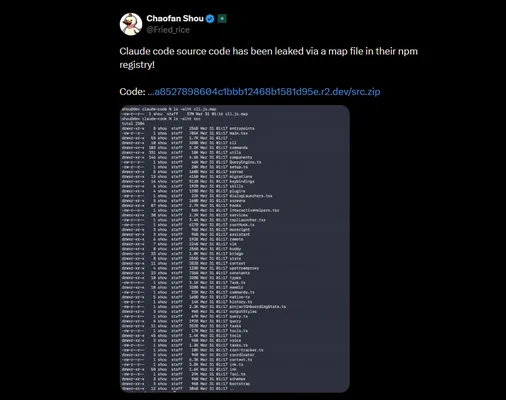
Le chercheur en sécurité Chaofan Shou a été le premier à repérer le problème et à le signaler sur X. La version 2.1.88 du paquet npm @anthropic-ai/claude-code embarque un fichier cli.js.map : une carte de sources, cet artefact de débogage qui permet de retrouver le code d'origine à partir du code minifié. Sauf que celle-ci pointe vers le TypeScript complet, non obfusqué, hébergé sur le bucket R2 d'Anthropic lui-même, téléchargeable en ZIP. Environ 1 900 fichiers et plus de 512 000 lignes, en libre accès sur le registre public.

La cause est d'une banalité affligeante. Claude Code tourne sous le runtime Bun, qui génère des source maps par défaut si l'on ne désactive pas explicitement l'option. Il aurait suffi d'ajouter *.map au .npmignore, de tenir une liste blanche dans le champ files du package.json, ou de lancer un npm pack --dry-run avant publication pour voir ce qui partait dans le paquet. "Une seule erreur de configuration du champ files ou du .npmignore peut tout exposer", résumait le développeur Gabriel Anhaia dans son analyse pour DEV Community.
Interrogée par CNBC, Anthropic a qualifié l'incident de "problème d'empaquetage lié à une erreur humaine, et non de violation de sécurité", en précisant qu'aucune donnée client ni aucun identifiant n'étaient concernés. Sur le moment, l'entreprise n'a pas détaillé de mesures correctives au-delà du retrait des versions concernées et d'une recommandation d'installer le CLI autrement que via npm. Ce n'était pas la première fois : des versions de 2025 avaient déjà embarqué des source maps avant d'être retirées.
Pourquoi vos conversations ne pouvaient pas être dans ce paquet
Le point essentiel, et celui que les gros titres ont raté : ce qui a fuité est le client. L'outil en ligne de commande, l'interface terminal. Pas l'application web claude.ai, pas les modèles, pas les pondérations, pas les serveurs.
Un prompt que vous tapez dans Claude Code suit un chemin simple : il part de votre machine vers l'API d'Anthropic, y est traité, et ce qui en reste côté serveur relève de la politique de conservation - pas du code du client. Le paquet npm ne contient aucune copie de vos sessions. Une carte de sources décrit des fichiers TypeScript et leur arborescence ; elle ne transporte pas de données d'utilisateurs. Les identifiants d'API, eux, vivent dans vos variables d'environnement ou vos fichiers de réglages locaux, sur votre disque, pas dans le binaire téléchargé.
Le cadre juridique aide à trancher. La CNIL définit une violation de données personnelles comme un incident de sécurité compromettant la confidentialité, l'intégrité ou la disponibilité de données à caractère personnel. L'obligation de notifier sous 72 heures dépend du risque pesant sur les droits et libertés des personnes, et le registre interne des violations s'impose dans tous les cas. Une fuite de code qui ne met en jeu aucune donnée personnelle ne déclenche donc pas d'obligation de notification : la qualification dépend des données, jamais du code. C'est aussi pour cela que la communication d'Anthropic - "pas de données client" - était l'argument central, et non un détail rassurant.
Ce que la fuite a réellement coûté : de la lisibilité
Il faut ici assumer la contradiction, car elle est instructive. Plusieurs développeurs l'ont fait valoir : le JavaScript minifié de Claude Code était déjà public, et les prompts système les plus intéressants étaient déjà extractibles comme de simples chaînes de caractères dans l'exécutable. "Quiconque voulait vraiment ces informations les avait déjà."
Alors, qu'est-ce qui change ? Des noms de variables explicites, des commentaires, une structure de modules, des fonctionnalités derrière des drapeaux. L'écart n'est pas une nouvelle surface d'attaque sur vos conversations : c'est un coût d'analyse qui s'effondre. Le code révèle environ 40 outils, chacun avec son propre filtrage de permissions, un moteur de requêtes d'environ 46 000 lignes (appels API, streaming, cache, orchestration), une coordination multi-agents, des ponts IDE authentifiés par JWT, un système de mémoire persistante. Et des fonctionnalités non annoncées : un mode démon autonome, de l'ordonnancement de tâches en cloud, un compagnon façon Tamagotchi, des noms de code internes de modèles.

Le détail le plus savoureux : un sous-système surnommé "Undercover Mode", conçu pour empêcher Claude Code de divulguer des informations internes - noms de code, numéros de version non publiés, canaux Slack - lorsqu'il contribue à des dépôts open source publics. Anthropic avait bâti un garde-fou contre les fuites de son IA, et c'est un .npmignore mal configuré qui a tout livré.
Reste le risque sérieux, plus étroit, qu'un commentateur sur Reddit a bien formulé : si vous savez où et comment les défenses contre l'injection de prompts sont appliquées, il devient plus facile de les contourner ; si vous connaissez le préambule système, l'attaquant n'a plus à le deviner pour fabriquer un contenu qui parle la bonne langue. C'est un argument de coût d'attaque, pas de catastrophe.
Le vrai incident du 31 mars était ailleurs
Pendant que tout le monde regardait la carte de sources, une attaque de chaîne d'approvisionnement frappait axios, dont Claude Code dépend. Entre 00 h 21 et 03 h 29 UTC le 31 mars, deux versions malveillantes - 1.14.1 et 0.30.4 - contenant un cheval de Troie d'accès distant ont été publiées sur npm, signale StepSecurity. Quiconque a installé ou mis à jour Claude Code pendant cette fenêtre a pu récupérer la dépendance compromise.
Voilà la différence de nature entre les deux événements. La fuite de source est un problème de réputation et d'avantage concurrentiel pour Anthropic ; la compromission du paquet axios est un problème de sécurité pour vous. Le réflexe utile n'est pas de commenter la maladresse de l'éditeur, il est d'ouvrir ses fichiers de verrouillage et d'y chercher ces numéros de version, ainsi que la dépendance plain-crypto-js.
Vos prompts fuient par un autre trou
Il y a plus gênant, et c'est là que la question du départ retrouve un sens. Des chercheurs ont recensé des milliers de mots de passe, clés d'API et autres identifiants exposés dans des dépôts GitHub publics, à cause de la manière dont Claude Code enregistre les commandes shell qu'on lui approuve. Ars Technica a documenté le mécanisme en amont : une consigne du type "ne me redemande plus" conduit l'outil à mémoriser des autorisations, et des secrets se retrouvent écrits dans des fichiers ensuite poussés en public. Anthropic envisageait des changements, mais les fuites déjà commises ne disparaissent pas d'un dépôt.
C'est cela, un prompt exposé : pas une conversation subtilisée par une carte de sources, mais un secret collé dans un terminal, approuvé une fois pour toutes, puis commité.
Le levier de rétention, plus lourd que la fuite
Reste le point qui pèse le plus sur l'exposition réelle de vos prompts, et dont presque personne ne parle. Dans sa politique de conservation grand public - qui couvre Claude Code utilisé depuis les offres Free, Pro et Max - Anthropic indique qu'une conversation supprimée disparaît des systèmes de stockage sous 30 jours. Mais si vous avez activé l'utilisation de vos échanges pour améliorer Claude, les sessions de code peuvent être conservées sous forme désidentifiée jusqu'à cinq ans dans les pipelines d'entraînement. En cas de signalement par les systèmes de sécurité, les entrées et sorties sont gardées jusqu'à deux ans, et les scores de classification jusqu'à sept. Les retours et rapports de bogues, cinq ans. Les offres professionnelles et l'API relèvent d'une politique distincte.
Autrement dit : le fait de cocher une case d'amélioration du modèle décide de la durée de vie de vos prompts bien plus sûrement que n'importe quel fichier .map. C'est un arbitrage économique classique : la donnée d'entraînement a une valeur, et cette valeur se paie en exposition pour l'utilisateur. Sauf que cet arbitrage est présenté comme un réglage de confort et non comme un choix de sécurité. Passer en incognito ou désactiver l'entraînement sur les projets sensibles coûte infiniment moins cher qu'un nettoyage de secrets compromis.
La liste qui compte vraiment
- Faites tourner les clés. Et supprimez-les dans le tableau de bord du fournisseur : désinstaller un outil ne révoque rien.
- Sortez les clés des fichiers de réglages. Un helper qui lit un fichier aux permissions restreintes évite que la clé atterrisse dans un dépôt de dotfiles, une sauvegarde ou un partage d'écran.
- Vérifiez qui reçoit le trafic. Les fichiers de réglages se lisent dans un ordre de priorité précis, et dans la plupart des sessions, une variable placée dans le bloc
envd'un fichier de réglages l'emporte sur la même variable définie dans votre shell - deux exceptions documentées expliquent l'essentiel des signalements du type "pourquoi utilise-t-il encore mon compte Anthropic ?". Le correctif est simple : une fois le fichier de réglages en place, supprimez les variablesANTHROPIC_*résiduelles de votre shell et de votre profil (~/.zshrc,~/.bashrc). La commande/statustranche la question. - Auditez vos dépôts pour les secrets, y compris ceux hérités de commandes approuvées en masse.
- Sur du code sensible, coupez l'entraînement et la conservation longue.
La fuite de Claude Code a exposé l'architecture d'Anthropic, pas vos données. Ce qui expose vos prompts, c'est ce que vous collez dans le terminal et ce que vous autorisez à conserver : le premier risque se commente, le second se corrige.