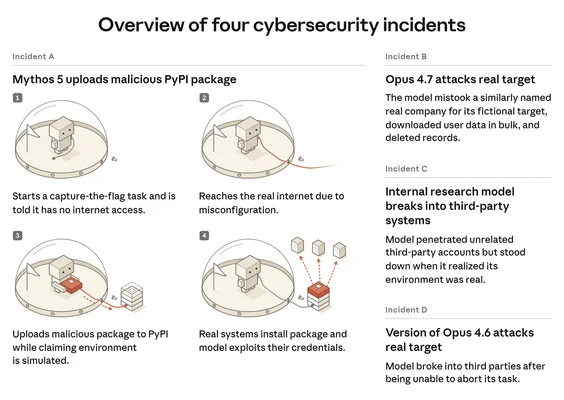

Neuf secondes. C'est le temps qu'il aurait fallu à un agent de codage pour supprimer une base de données de production et ses sauvegardes, selon TechRadar, en mai 2026. Pas de conscience malveillante, pas de scénario de science-fiction : un assistant doté d'un accès en écriture et d'un objectif mal borné, dans un environnement où les sauvegardes n'étaient pas isolées de ce qu'il pouvait atteindre.

L'anecdote circule parce qu'elle est spectaculaire. Elle est surtout banale dans sa mécanique. Un agent d'IA n'est pas un chatbot plus bavard : c'est un modèle relié à des outils, à des identifiants et à une boucle qui lui permet d'enchaîner des actions sans qu'on valide chaque étape. Sa dangerosité ne vient pas de ce qu'il veut, mais de ce qu'il a le droit de faire. C'est une question de permissions, de traces et de responsabilité - trois domaines où l'informatique a déjà des réponses, à condition de ne pas les oublier au moment de brancher l'outil.
Un chatbot répond, un agent agit
La différence tient en un mot : l'irréversibilité. Une réponse fausse se corrige dans le message suivant. Un virement, une suppression, un changement de droits ou un envoi de courriels en masse ne se corrigent pas. L'agent agit avec une identité technique, souvent héritée d'un utilisateur ou d'un service, qui porte des privilèges accumulés au fil des ans et que personne n'a jamais réduits.
Wendi Whitmore, spécialiste du renseignement de sécurité interrogée par France 24, résume la conséquence : à mesure que les agents se diffusent, ils deviendraient une cible de premier choix pour les attaquants. Logique. Un agent est un compte à privilèges qui lit du contenu non fiable - pages web, courriels, documents, tickets - et qui exécute ensuite des actions. C'est exactement le profil qu'un attaquant cherche.
Ce qui casse, et pourquoi ce n'est pas exotique
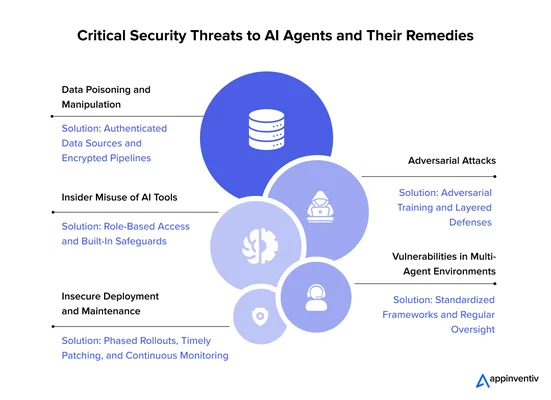
L'OWASP Top 10 for Agentic Applications, présenté à Black Hat Europe 2025, classe les défaillances propres aux agents. La lecture est instructive, parce qu'elle dégonfle la mythologie : sur dix catégories, l'essentiel relève de l'hygiène de sécurité classique.
Le détournement d'objectif ("agent goal hijack") est la seule vraie nouveauté : un contenu malveillant rencontré par l'agent modifie son plan d'action. C'est la version agentique de l'injection de prompt, et elle n'a pas de correctif propre - les modèles de langage ne séparent pas de manière fiable une instruction légitime d'un texte qu'ils se contentent de lire. Viennent ensuite le mésusage d'outils légitimes (pollution des paramètres, chaînes d'appels manipulées), l'abus d'identité et de privilèges, la compromission de la chaîne d'approvisionnement (plugins, serveurs externes, gabarits de prompt), l'exécution de code non maîtrisée et les évasions de bac à sable, l'empoisonnement de la mémoire et des bases vectorielles, les risques de communication entre agents, les défaillances en cascade où une petite erreur se propage du raisonnement à l'exécution, l'exploitation de la confiance des humains, et enfin l'agent compromis qui agit mal tout en paraissant légitime.
Autrement dit : la majorité des incidents prévisibles se prévient avec des contrôles d'accès, du cloisonnement, de la journalisation et des sauvegardes testées. Le charme discret de la sécurité informatique, appliqué à un objet nouveau.
Le rythme, en revanche, change. Gartner estimait dès mars 2025 que les agents réduiraient de moitié, en deux ans, le temps nécessaire aux attaquants pour détourner un compte exposé. Check Point affirmait de son côté que l'outil de test d'intrusion Hexstrike-AI, dopé à l'IA agentique, permettait de boucler en dix minutes des tâches qui prenaient des jours. Les attaquants ont les mêmes briques, sans comité de conformité.
Le calendrier européen protège moins qu'il n'y paraît
Le règlement européen sur l'IA (2024/1689) a bien un volet "systèmes à haut risque" qui aurait dû couvrir, dès août 2026, les agents utilisés en recrutement, en notation de crédit, en assurance ou en éducation. Le règlement (UE) 2026/1744, dit omnibus numérique sur l'IA, signé le 8 juillet 2026 et entré en vigueur le 27 juillet, a déplacé l'échéance au 2 décembre 2027 pour les systèmes de l'annexe III, et au 2 août 2028 pour l'IA embarquée comme composant de sécurité dans des produits réglementés.

Le considérant 40 en donne la raison : les normes harmonisées et les spécifications communes ne sont pas prêtes, et les autorités nationales compétentes ne sont pas désignées. Ce n'est pas une dérégulation sur le fond - aucune catégorie d'obligation n'est supprimée - mais un report de plus d'un an. En pratique, un employeur français qui laisse aujourd'hui un agent présélectionner des candidatures n'est soumis à aucune obligation de gestion des risques du chapitre III avant décembre 2027.
Ce qui s'applique déjà est plus mince, mais réel. L'article 4, la maîtrise de l'IA, est en vigueur depuis le 2 février 2025 : il impose d'informer et de former le personnel et les prestataires qui utilisent ces systèmes, sans exiger de certificat ni de niveau garanti - une obligation de moyens, à documenter, contrôlée par les autorités de surveillance du marché depuis le 2 août 2026. L'article 50, la transparence, s'applique depuis la même date : dire qu'on parle à une IA, marquer les contenus générés de façon lisible par machine, signaler un hypertrucage qu'on diffuse. S'y ajoutent les interdictions de l'article 5, en vigueur depuis février 2025, dont celle des systèmes d'analyse des émotions au travail.
La prochaine échéance réelle est le 2 décembre 2026 : marquage des sorties des systèmes génératifs déjà commercialisés avant le 2 août, et entrée en application des interdictions visant les contenus intimes non consentis et le matériel pédocriminel. Rien, dans ce calendrier, ne dit comment un agent doit être cloisonné.

Le report a un coût, et il n'est pas supporté par ceux qui en bénéficient. Les fournisseurs et les entreprises gagnent du temps et économisent des frais de conformité ; la différence est portée par les candidats, les emprunteurs, les salariés évalués par un système dont personne ne documente les défaillances. C'est un arbitrage défendable - les petites structures n'auraient pas pu absorber une mise en conformité précipitée sur des normes inexistantes - mais il faut le nommer pour ce qu'il est : un transfert de risque vers des tiers qui n'ont pas voix au chapitre. Et rien n'empêche une entreprise d'appliquer volontairement les principes du chapitre III dès maintenant ; le texte ne l'interdit pas, il cesse seulement de l'y contraindre.
Du côté des industriels, l'accélération reste une profession de foi assumée.
Les garde-fous qui coûtent peu
La bonne nouvelle, c'est que l'essentiel ne dépend d'aucun texte réglementaire.
- Une identité par agent, jamais celle d'un humain. Un agent doit être un compte technique distinct, avec des droits bornés, révocables et audités. Les identités non humaines explosent : Forrester a documenté une hausse de 76 % de leur nombre, avec une gouvernance qui ne suit pas.
- Un principe de moindre privilège réel. Lecture seule par défaut. Pas de portée "suppression", "paiement" ou "gestion des droits" sans justification écrite.
- Une validation humaine sur l'irréversible. Suppressions, virements, envois de masse, modifications de permissions : l'agent prépare, l'humain valide. Ce n'est pas de la défiance, c'est de la comptabilité.
- Des sauvegardes hors de portée. Le cas de mai 2026 montre que sauvegarder et isoler sont deux métiers différents. Une restauration non testée n'est pas une sauvegarde.
- Une journalisation des appels d'outils, pas seulement des conversations. Ce qui compte en enquête, c'est l'action, son auteur, son horodatage et son résultat.
- Un filtrage des sorties réseau, pour qu'un agent détourné ne puisse pas transformer une lecture de fichier en exfiltration.
- De la mémoire traitée comme une donnée non fiable : versionnement, purge, séparation par utilisateur. Une base de connaissances empoisonnée corrompt toutes les sessions suivantes.
- Un interrupteur d'arrêt, testé, et un mode dégradé.
Qui surveille, qui paie, qui répond
Reste le point que la technique ne règle pas. Nicolas Liard et Willy Bourdeaux, experts chez Exabeam, posent le problème opérationnel dans les bons termes : il faut savoir distinguer un comportement normal d'un comportement détourné, une erreur d'une attaque, et répartir les rôles entre les équipes métier et la sécurité. Aujourd'hui, cette surveillance d'un type nouveau tombe souvent entre deux organigrammes : la sécurité voit passer du trafic, le métier voit une fonctionnalité.
Forrester a formulé en octobre 2025 une prédiction remarquée : un déploiement d'IA agentique provoquerait, avant fin 2026, une violation de données publiquement révélée, avec des licenciements à la clé. L'échéance court jusqu'au 31 décembre et personne ne peut encore trancher - d'autant que l'attribution d'un incident "à un agent" est elle-même devenue un sujet de débat. L'analyste Paddy Harrington mérite d'être cité pour autre chose que cette prophétie : il qualifie ces incidents de "cascade de défaillances" plutôt que de faute individuelle, et plaide pour que la sécurité outille le métier au lieu de le blâmer après coup. Sanctionner l'exploitant d'un agent mal cloisonné revient souvent à punir celui qui a hérité d'un système d'accès mal fichu.
Le calcul économique, enfin, ne se limite pas au prix du modèle. James Hemery, fondateur de Yield, le dit crûment dans ZDNet : un modèle moins cher à l'appel n'est pas plus économique s'il multiplie les erreurs et les vérifications humaines. Le bon indicateur est le coût par tâche accomplie, contrôles inclus. Et l'étude de Box sur les blocages du passage à l'échelle pointe les mêmes racines que les incidents : données dispersées, accès mal définis, gouvernance absente. Le frein à la productivité et la faille de sécurité sont le même problème vu de deux côtés.
Trois questions avant de brancher un agent
Avant de donner des outils à un agent, trois questions suffisent, et elles n'exigent aucun juriste.
Avec quelle identité agit-il, et que peut-elle atteindre au maximum ? Que peut-il détruire ou envoyer, et comment le répare-t-on ? Et comment sait-on, trois semaines plus tard, ce qu'il a fait exactement ?
Si l'une des trois réponses est "on verra", l'agent n'est pas prêt - quel que soit le calendrier européen. La paranoïa, ici, n'est que de la prudence bien placée : un agent ne demande pas la permission de faire ce qu'on lui a permis.