
"Piratage professionnel sur commande" : accès à la galerie du téléphone, extraction des photos et des vidéos, "piratage anonyme des réseaux sociaux". Ailleurs, dans le même espace : "Je pirate et je récupère n'importe quel service. Je peux espionner le compte de votre partenaire. Écrivez-moi en privé."

Ces annonces n'ont pas été relevées sur un forum de cybersécurité, mais au milieu d'albums de photos volées et de fichiers présentés comme des images pédocriminelles, dans des groupes Telegram italiens et espagnols. L'ONG européenne AI Forensics a passé six semaines à les documenter au début de 2026 ; son rapport, publié le 8 avril, décrit un commerce où la surveillance intime se vend pour quelques dizaines d'euros, à côté d'un trafic de contenus d'abus sexuels bien plus massif.
Un marché de promesses à cinq euros par mois
Les chiffres donnent la mesure du corpus : 16 groupes et canaux, 2,8 millions de messages, près de 25 000 utilisateurs et plus de 82 000 images, vidéos et fichiers audio publiés pendant la période. Les chercheurs y ont classé treize catégories de contenus abusifs, des images intimes diffusées sans consentement aux fichiers pédocriminels, en passant par des scènes d'inceste et de viol, du harcèlement ciblé et du doxing - la publication d'informations personnelles permettant d'identifier et de localiser une personne.
L'accès à ces canaux se monétise de deux façons : une somme unique de 20 à 50 euros, ou un abonnement à partir de 5 euros par mois. Le piratage et l'espionnage apparaissent comme des services parmi d'autres, avec plus de 18 000 références recensées dans le corpus. Un message propose ainsi un "bot" pour "espionner la galerie d'une fille" ; d'autres utilisateurs demandent qui peut retrouver le numéro de téléphone rattaché à un compte Instagram.
Deux constats des chercheurs méritent d'être retenus. D'abord, les victimes ne sont pas des inconnues : "On oublie que la plupart des victimes sont des femmes ordinaires, qui parfois ne savent même pas que leurs photos sont partagées ou manipulées dans ce genre de canaux", explique Silvia Semenzin, chercheuse à AI Forensics, qui documente ces réseaux depuis 2019. "La majorité de cette violence vise des personnes que les auteurs connaissent." Elles sont souvent nommées et identifiables par un lien de profil renvoyant vers leurs comptes publics. Ensuite, l'abus ne connaît pas les frontières : 72 % des contenus repérés dans les groupes espagnols apparaissaient aussi dans les groupes italiens, et 8 % des fichiers circulaient dans les deux.
Personne ne vient réclamer le remboursement
Le titre de l'enquête de WIRED, qui évoque des hommes achetant des outils de piratage pour les retourner contre leurs épouses et leurs amis, laisse dans l'ombre un point central : les chercheurs n'ont identifié aucun outil précis et n'ont pas pu vérifier qu'un seul des services proposés fonctionne. Ce que documente l'ONG, c'est un marché de promesses payantes, pas un catalogue de logiciels opérationnels.
Cette distinction n'est pas un détail technique, c'est ce qui explique pourquoi le commerce tient debout. Un vendeur qui encaisse 25 euros pour un "accès à la galerie" ne craint presque rien : son client ne peut pas se plaindre. Déposer une réclamation, c'est admettre qu'on a tenté d'espionner sa compagne. L'illégalité du service fonctionne comme une garantie commerciale pour celui qui le vend - l'acheteur reste silencieux, et le marché se reproduit sans réputation à défendre. À ce prix, le service n'a même pas besoin d'être efficace pour être rentable ; il suffit qu'il soit cru.
Il faut aussi rappeler une évidence que le commerce du piratage tend à masquer : surveiller un téléphone ne demande le plus souvent aucun outil. Un ancien mot de passe jamais changé, un compte Google partagé au début de la relation, une localisation activée par défaut, un téléphone laissé déverrouillé, un code de carte SIM facile à deviner : la boîte mail synchronisée vaut tous les bots. Le marché Telegram vend cher ce que beaucoup d'hommes obtiennent gratuitement par simple accès à l'appareil, et c'est peut-être le point le plus important de l'enquête : la demande de contrôle précède l'offre technologique, elle ne la suit pas.
Le stalkerware, l'autre marché
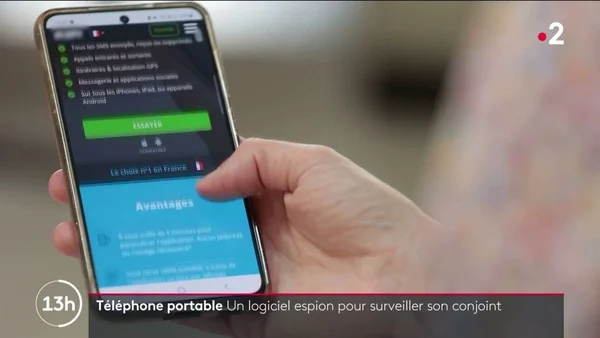
Il existe en parallèle un marché beaucoup plus discret et plus concret : le stalkerware, ces applications de surveillance qui s'installent sur un téléphone et transmettent en arrière-plan les messages, la géolocalisation, les photos, les appels et les recherches web, sans que la personne concernée le sache. La Coalition Against Stalkerware, fondée en 2019 et réunissant des ONG de lutte contre les violences domestiques et des acteurs de la cybersécurité, les décrit comme "faciles à acheter et à installer".
L'ampleur du phénomène est mesurée à travers les détections des antivirus, et il faut lire ces chiffres pour ce qu'ils sont. Kaspersky rapporte que plus de 34 000 utilisateurs ont été touchés en 2024-2025, et 127 000 sur cinq ans, avec 33 nouvelles familles de logiciels identifiées sur la période et des victimes détectées dans plus de 160 pays. Ce sont des chiffres de détection : ils ne comptent que les appareils équipés d'un antivirus de cet éditeur et sur lesquels le logiciel a été repéré. Ce n'est pas une prévalence, et certainement pas un décompte des femmes espionnées en France. L'ordre de grandeur reste parlant : il s'agit de logiciels qui existent, s'installent et fonctionnent, souvent vendus sous l'étiquette "contrôle parental" - un habillage qui brouille la frontière entre surveillance des enfants et espionnage conjugal.

Il faut enfin distinguer un troisième marché, celui des logiciels espions de niveau étatique, vendus à des gouvernements et capables d'infecter un téléphone sans aucune interaction, comme l'a montré l'affaire Paragon en Italie. L'acheteur qui paie 20 euros dans un groupe Telegram n'achète pas cela, et ne l'achètera jamais. La confusion entre ces trois niveaux - promesse de groupe Telegram, application commerciale, arsenal étatique - est le principal brouillage du débat public.
La réponse de Telegram, et ce que la régulation peut changer
Telegram conteste le tableau. L'entreprise affirme supprimer "des millions" de contenus par jour grâce à des outils d'intelligence artificielle développés en interne, avoir bloqué cette année près de 12 millions de groupes et canaux, dont plus de 153 000 liés à du matériel pédocriminel, et rejeter l'idée qu'elle profite de contenus qu'elle retire activement. Elle assure respecter le règlement européen sur les services numériques.
Le problème que documente AI Forensics n'est pas seulement celui des contenus qui passent entre les mailles du filet : c'est celui de l'architecture. Ces groupes, qui rassemblent près de 25 000 utilisateurs, ne sont ni une place publique ni un salon privé. Ce sont des pièces aux murs de verre dépoli : introuvables dans un moteur de recherche, mais accessibles à qui détient un lien, et assez vastes pour qu'un contenu y circule à l'échelle d'un pays. Le droit européen n'a pas de case nette pour cet entre-deux, et c'est précisément ce que demandent les chercheurs : des critères clairs pour qualifier les espaces semi-publics des messageries.
Autre différence structurelle avec une application de stalkerware : il n'y a pas de magasin d'applications auquel demander le retrait. Une application espionne peut être délistée par Google ou Apple ; un canal Telegram n'a pas de vitrine à fermer, et sa monétisation passe par des moyens que ni les plateformes ni les prestataires de paiement ne voient nécessairement. La modération a posteriori, aussi massive soit-elle, ne traite que l'aval d'un flux qui se reconstitue en amont - un peu comme tenter de vider un fleuve à l'écope.
La pression réglementaire monte malgré tout. Le régulateur britannique Ofcom a ouvert une enquête sur Telegram au titre de l'Online Safety Act peu après la publication du rapport. Plus de 80 ONG et experts ont signé une lettre ouverte demandant à la Commission européenne d'agir : interdiction des bots de "nudification" qui fabriquent de fausses images intimes, clarification du statut juridique de Telegram, désignation comme "très grande plateforme en ligne" au titre du DSA et coordination transfrontalière des régulateurs. Une telle désignation imposerait à l'entreprise une évaluation des risques systémiques, des audits indépendants et des obligations de transparence - des coûts réels, sans doute modestes au regard de ses revenus, et dont l'effet sur les comportements reste une hypothèse. Le fondateur Pavel Durov, par ailleurs visé par une enquête criminelle en France pour des infractions commises sur sa plateforme, conteste les accusations le concernant.
De l'autre côté : des signes, des preuves, deux numéros
Face à cette industrie, la victime dispose de très peu d'outils, et c'est la véritable asymétrie du dossier. La détection grand public des stalkerwares est notoirement insuffisante - les travaux conjoints de l'EFF et d'AV-Comparatives sur les antivirus mobiles le documentent depuis des années - et aucun marché ne s'est constitué pour aider à reprendre le contrôle d'un téléphone.
Quelques repères existent pourtant en France. Selon le centre Hubertine Auclert, neuf femmes victimes de violences conjugales sur dix subissent des cyberviolences de la part de leur partenaire ou de leur ex-partenaire. Une enquête Ipsos de novembre 2021 pour l'association Féministes contre le cyberharcèlement identifiait la fouille du téléphone sans autorisation comme la cyberviolence la plus répandue. Les signaux d'alerte se cumulent : une personne qui évoque des informations qu'elle ne devrait pas connaître, un téléphone qui chauffe, ralentit ou se vide anormalement vite, des applications inconnues ou des autorisations inhabituelles.
Le réflexe contre-intuitif est le plus important : ne pas désinstaller ni réinitialiser immédiatement. Cela détruirait une trace utile et, surtout, alerterait l'auteur, avec le risque de représailles que cela implique - le guide interministériel sur les cyberviolences au sein du couple insiste sur ce point. La méthode prudente consiste à conserver des captures d'écran datées et lisibles, à noter une chronologie simple des faits, à vérifier les appareils connectés et les sessions ouvertes sur ses comptes, à sécuriser ses échanges sensibles sur un autre téléphone - en continuant d'utiliser l'appareil suspect comme si de rien n'était.

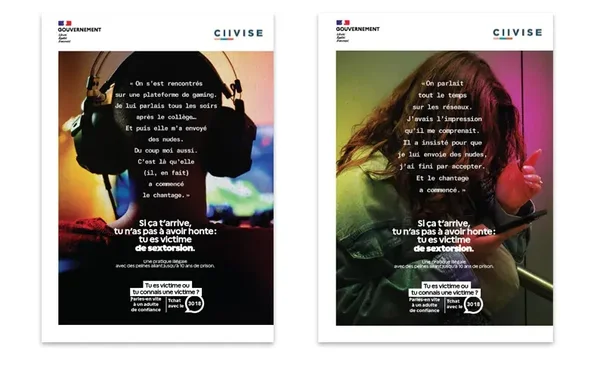
Pour être aidée, une victime peut appeler le 3919, numéro national d'écoute pour les femmes victimes de violences, ou le 3018 pour les violences numériques, et solliciter l'assistance de cybermalveillance.gouv.fr. Le dépôt de plainte est possible, y compris contre X : les faits relèvent du code pénal, qu'il s'agisse d'atteinte à l'intimité de la vie privée, d'atteinte au secret des correspondances ou d'accès frauduleux à un système de traitement automatisé de données. Depuis 2019, la surveillance technologique est abordée automatiquement dans la grille d'évaluation du danger remplie à chaque plainte pour violences conjugales.
Reste une question que ni le rapport ni la régulation ne règlent : pourquoi un tel marché trouve tant d'acheteurs. Les chercheurs d'AI Forensics décrivent des auteurs "généralement de jeunes hommes" ; pour Salvatore Romano, cofondateur de l'ONG, leurs seize canaux sont "un très petit échantillon" d'un phénomène bien plus vaste. Le produit vendu n'est pas un logiciel - c'est la certitude, pour quelques euros, que l'on peut savoir. Et cette certitude-là, aucun modérateur ne peut la supprimer.