
Vendredi 20 novembre, un mathématicien employé par Anthropic a mis en ligne une note de quatre pages et quatorze liens. Quelques heures plus tard, une partie de la presse mondiale annonçait la fin du problème ouvert le plus célèbre des mathématiques. Ce qu'il y a réellement derrière ces liens mérite mieux que le mot "preuve" lancé sans précision : c'est une archive de 239 275 554 octets contenant 175 187 fichiers source, écrits dans le langage de vérification Lean, et une chaîne de contrôles mécaniques qui, en une journée, a validé l'essentiel - sans encore tout valider.
Un théorème d'une ligne au sommet de 175 000 fichiers
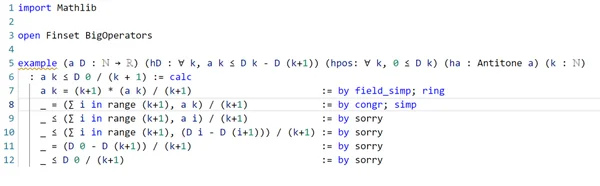
Le point de départ tient en une ligne, lisible en clair dans le fichier de tête du projet : theorem riemannHypothesis : RiemannHypothesis := rhOfAll. À gauche, le nom d'un théorème, puis la cible : l'hypothèse de Riemann telle que la bibliothèque mathématique de Lean, Mathlib, la définit déjà. À droite de l'assignation, rhOfAll, le nom de la démonstration dont tout le reste dépend.

Autrement dit, Levent Alpöge ne demande pas au lecteur de le croire sur parole : il livre un objet dont chaque étape est censée être vérifiable par un noyau de logiciel, cette petite machine qui ne sait faire qu'une chose : vérifier qu'un pas découle des précédents. Le problème, c'est que 175 187 fichiers ne se lisent pas. La formule "plus de 250 000 pages" reprise par la BBC et l'AFP ne décrit pas un manuscrit : elle convertit un dépôt de code en unité de mesure éditoriale ; tout le décalage est là. Personne, dans cette affaire, ne "lira" la preuve au sens habituel.
Et surtout, la portée exacte est plus étroite que l'annonce. Alpöge affirme avoir établi l'hypothèse de Riemann généralisée (GRH), l'extension aux fonctions L. Or, en lisant directement les fichiers de tête de l'archive, on constate que les théorèmes déclarés couvrent les zéros dans la bande critique des fonctions L de Dirichlet. L'hypothèse étendue, elle, est présentée dans la note comme un travail à venir. Ce n'est pas un détail comptable : la GRH complète est un objet bien plus vaste que sa version pour les caractères de Dirichlet, et c'est cette version intermédiaire que les théorèmes déclarés couvrent.
Sur la méthode, la note de quatre pages - dont Alpöge précise que Claude a rédigé une partie de la chronologie, avec un avertissement sur d'éventuelles erreurs - donne un aperçu, pas une explication : une somme pondérée sur les puissances de nombres premiers (somme de von Mangoldt) et un enchaînement de "theta lifts" de longueur √X. Il faut y voir un plan de route, pas une démonstration lisible. La dérivation elle-même est enfouie dans les fichiers.
"Ça compile" ne veut pas dire "c'est prouvé"
C'est ici que se joue la vraie question, et les mathématiciens l'ont posée tout de suite. Kevin Buzzard, de l'Imperial College, l'a formulée ainsi dans un billet de blog repris par Scientific American : face à un PDF accompagné de code Lean, la première question n'est pas "est-ce que ça compile ?" mais "quel est l'énoncé du théorème dans le code, et correspond-il à l'énoncé réel ?".
La triche est en effet triviale pour qui connaît l'outil. Il suffit de redéfinir discrètement un symbole, de créer une variante locale du nom RiemannHypothesis qui ne désigne plus la même chose, ou d'admettre un lemme sans preuve - Lean autorise le mot-clé sorry exactement pour cela. Un fichier qui compile ne prouve donc rien tant qu'on n'a pas vérifié deux choses : que l'énoncé visé est le bon, et qu'aucun axiome supplémentaire n'a été glissé dans la chaîne.
C'est précisément ce que la communauté a vérifié, en parallèle et sans coordination centrale. Un projet indépendant a réécrit de son côté cinq énoncés de référence - dont la formulation de l'hypothèse de Riemann par Mathlib et des énoncés sur les fonctions L de Dirichlet - les a compilés contre Mathlib et les a comparés à ceux d'Alpöge. Un autre noyau de vérification, con-leche, a accepté l'export complet de la preuve, et sa comparaison d'énoncés a fait correspondre les cinq cibles. L'audit des axiomes, mené par Andrew Sutherland (MIT), n'a trouvé que les trois axiomes standard de Lean - propext, Classical.choice, Quot.sound -, c'est-à-dire ceux sur lesquels repose toute la bibliothèque. Aucun axiome sur mesure, donc, et pas de sorry caché.
Sutherland, qui avait déclaré quelques semaines plus tôt qu'"une IA capable de démontrer l'hypothèse de Riemann n'est pas une IA que j'aimerais rencontrer", a compilé le résultat de son côté et lâché : "Honnêtement, la probabilité que quelque chose cloche ici est à peu près nulle."
Le contrôle le plus élégant reste la reproduction d'empreintes. Aapo Lipponen a reconstruit l'intégralité des 175 187 modules dans un environnement isolé sur le supercalculateur LUMI et a retrouvé, octet pour octet, les empreintes que Sutherland avait publiées pour les modules compilés du théorème et des énoncés. C'est le même principe que les reproducible builds du logiciel libre : deux machines, deux environnements, un seul résultat. Quand les empreintes concordent, l'hypothèse d'une modification opportuniste du code devient très difficile à tenir.
Ce qui reste ouvert, très concrètement
Il manque encore une étape, et elle est nommée : le comparator run de bout en bout. Ce contrôle, décrit par Buzzard, vérifie en mode "paranoïaque" que le code ne redéfinit rien dans l'énoncé et que la preuve compile avec plusieurs noyaux indépendants. Le rapport public de Sutherland le liste toujours comme en attente. La partie multi-noyaux est largement couverte ; la passe finale, non.
Ensuite, l'Institut Clay continue de classer l'hypothèse de Riemann parmi les problèmes non résolus, et son règlement n'a pas bougé : une solution doit paraître dans une revue à comité de lecture de premier plan, puis survivre à deux ans d'examen. Aucune archive Lean, aussi impeccable soit-elle, ne déclenche un million de dollars.
Enfin - et c'est le point que la vérification formelle ne peut pas traiter - personne n'a encore compris la preuve. Terence Tao l'a dit sans détour : le travail de digestion prendra du temps, "mais au moins, dans ce cas, nous avons un auteur humain à qui parler pour nous y aider". Un noyau vérifie qu'une déduction est valide ; il ne dit pas pourquoi elle fonctionne, ni ce qu'elle apprend sur les nombres premiers. La différence n'est pas rhétorique : c'est elle qui décidera si les idées nouvelles - ces chaînes de "theta lifts", cette somme de von Mangoldt - ouvrent réellement des pistes, comme le pronostique Carlo Pagano après un simple survol du résumé, ou si elles restent un tour de force inexplicable.
Le même jour, deux vitesses de vérification
Le contexte immédiat rend le contraste éclatant. Le vendredi 20 novembre, Ravi Vakil, président de l'American Mathematical Society et professeur à Stanford, publiait sur son blog le brouillon d'une démonstration concurrente visant la GRH, présentée comme entièrement humaine. Auteur : Alessandro Masullo, postdoctorant à Stanford. Brian Conrad, spécialiste du sujet qui relit son travail depuis des mois, a confirmé les détails et résumé le dilemme : entre "deux options peu réjouissantes", annoncer tout de suite ou se taire puis publier plus tard. Le texte est "en révision majeure" ; pour juger de la méthode, il faudra attendre un stade plus avancé. Personne ne l'a encore validé.
Deux régimes de preuve se font face. D'un côté, un objet formel dont la validité mécanique peut être auditée en quelques heures par des bénévoles, sans réunion ni rapport. De l'autre, un manuscrit humain qui attend des relecteurs, des mois de corrections et une revue. La vérification formelle gagne sur un terrain : elle rend la fraude et l'erreur détectables à coût quasi nul. Elle ne dit rien, en revanche, de l'intérêt mathématique de ce qu'elle valide. Un théorème prouvé et vérifié peut parfaitement être exact, et sans aucun intérêt.
Le timing, la cote et la facture
Reste la question du calendrier. Anthropic est entrée en Bourse le 19 novembre 2026 ; l'annonce tombe le lendemain. Alpöge l'a anticipée lui-même : "Le timing précis est horrible", a-t-il déclaré à la BBC, avant d'ajouter : "Il y a une lecture cynique évidente, liée au timing, et elle est fausse." Il dit avoir travaillé environ six semaines avec une version non publique de Claude, et avoir écrit à Dario Amodei le dimanche précédent pour savoir comment annoncer la nouvelle.
L'argument sérieux en sa faveur tient en un nom propre : contrairement aux annonces d'agents autonomes anonymes, il y a ici un auteur humain identifiable, joignable, qui répond aux questions - exactement ce que Tao a souligné. Ce n'est pas rien dans un automne où l'industrie a revendiqué, via OpenAI, la résolution partielle de Navier-Stokes par 10 000 agents en 88 heures, puis la production de plusieurs centaines de résultats en une fois. Les décomptes varient d'ailleurs selon les reprises, 372 pour la BBC, 377 pour l'AFP : signe classique d'une communication traitée plus vite qu'elle n'est vérifiée. Un collectif de chercheurs a publié une lettre dénonçant une pratique "préjudiciable à la science mathématique" et une "menace générale pour le travail intellectuel".
Cette critique ne disparaît pas parce que le code compile. Elle se déplace. Car la vérification qui a rendu cette annonce crédible en une journée est un travail non payé, effectué par une poignée de mathématiciens de la communauté Lean, pendant que la valeur boursière de l'entreprise qui emploie l'auteur se négocie ailleurs. La vérification formelle est un bien commun remarquablement efficace ; elle n'est pas gratuite, elle est juste payée par d'autres.
Ce qu'il faut surveiller tient donc en trois points, dans cet ordre : la fin du comparator run, la publication dans une revue, et surtout l'apparition d'un texte que des humains puissent comprendre. Le noyau de Lean a fait son travail. Il reste à faire celui que personne ne peut automatiser : expliquer pourquoi c'est vrai.